



Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Компания, собирающая по всей Северной Америке данные о местоположении абонентов сотовой сети в реальном времени, обнаружила на своем сайте недостаток, который позволял любому увидеть, где находится тот или иной человек.

Речь идет о компании LocationSmart, которая является неким агрегатором, имеющим прямую связь с операторами сотовой связи. Таким образом, компании удается собирать информацию о местоположении абонентов, используя полученные с сотовых вышек данные.

На сайте LocationSmart есть опция «try-before-you-buy» («попробуйте, прежде чем купить»), которая позволяет проверить свое местоположение, используя сервис компании. Для осуществления такой операции требуется согласие пользователя и соответствующее подтверждение от него — на телефон приходит одноразовый пароль.

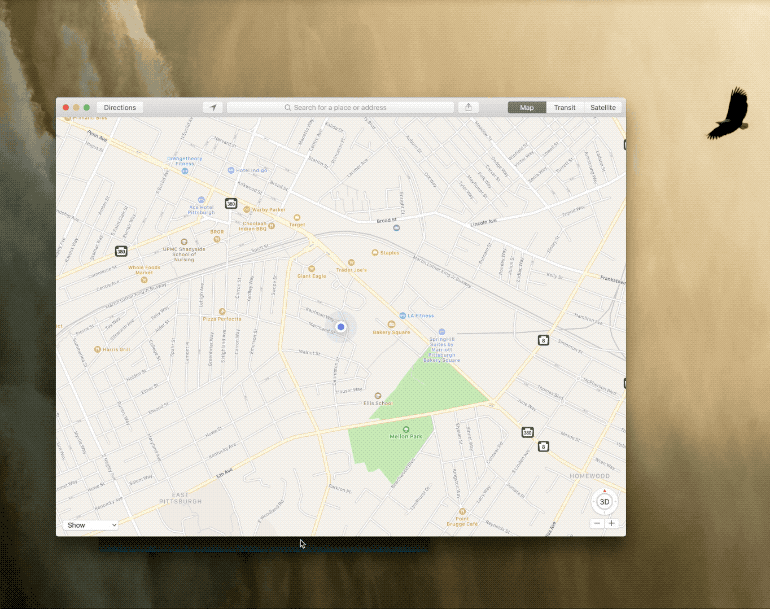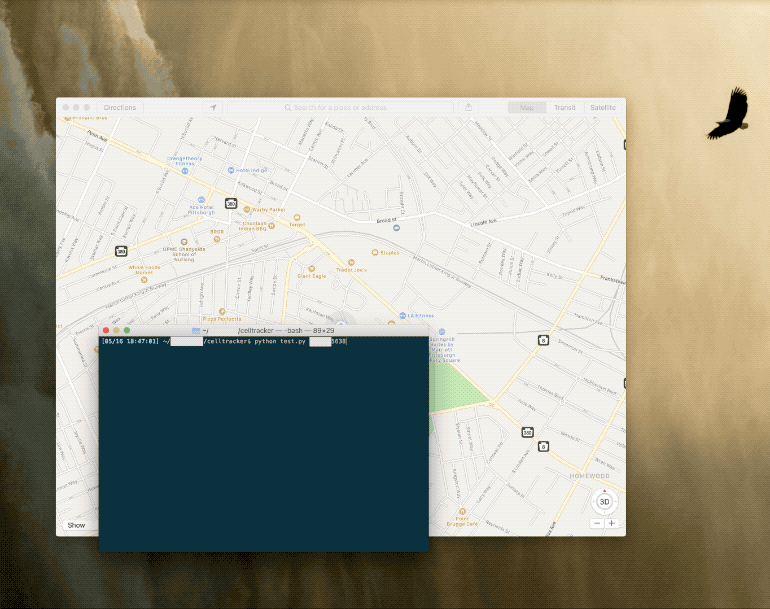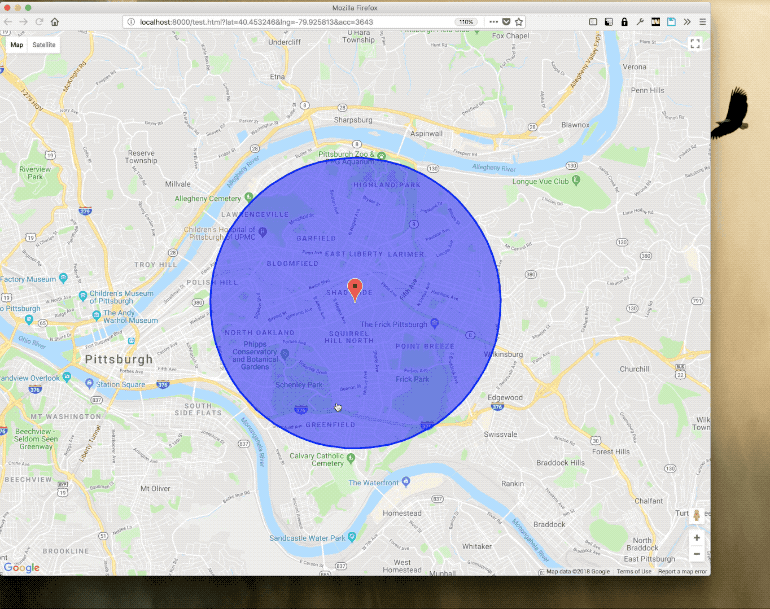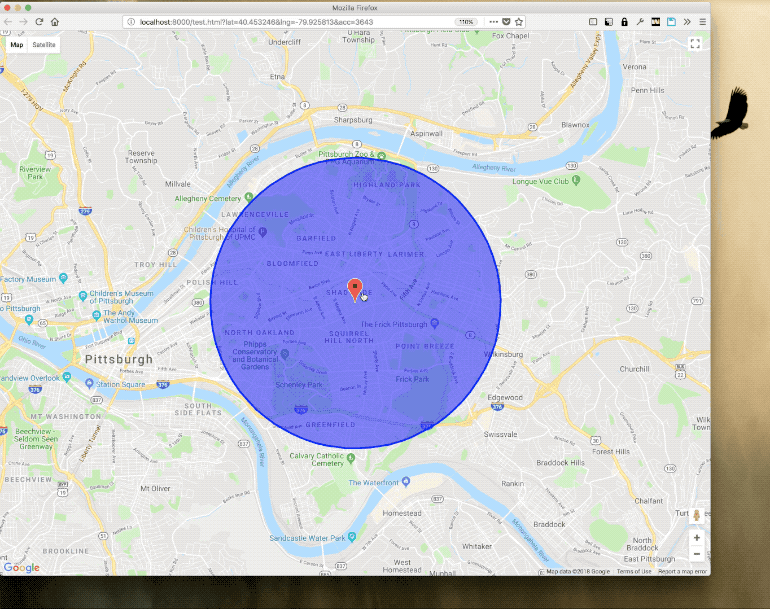
Однако там же содержалась серьезная ошибка, позволяющая любому отслеживать местоположение абонентов без их на то согласия.

«Это элементарнейший баг, используя который вы можете пропустить все механизмы, обеспечивающие конфиденциальность, и сразу приступить к отслеживанию местоположения», — объясняют эксперты. — «Похоже, что LocationSmart никогда особо не заботила конфиденциальность данных абонентов совой связи».

Самое страшное, что ошибка могла раскрыть данные геолокации каждого абонента сотовой сети в США и Канаде, коих около 200 миллионов.

Несколько дней назад стало известно, что четыре крупнейших сотовых оператора США продают данные о местоположении своих клиентов в реальном времени компании Securus, о которой вы, скорее всего, никогда не слышали. Сообщается, что Федеральная комиссия по связи (FCC) проверит, почему AT&T, Verizon, T-Mobile и Sprint через посредника LocationSmart продавали чувствительную информацию клиентов.

Специалисты раскрутили цепочку и выяснили, что LocationSmart получила данные о местоположении миллионов американцев в реальном времени, чему поспособствовали американские сотовые операторы.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru