



Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Компания, собирающая по всей Северной Америке данные о местоположении абонентов сотовой сети в реальном времени, обнаружила на своем сайте недостаток, который позволял любому увидеть, где находится тот или иной человек.

Речь идет о компании LocationSmart, которая является неким агрегатором, имеющим прямую связь с операторами сотовой связи. Таким образом, компании удается собирать информацию о местоположении абонентов, используя полученные с сотовых вышек данные.

На сайте LocationSmart есть опция «try-before-you-buy» («попробуйте, прежде чем купить»), которая позволяет проверить свое местоположение, используя сервис компании. Для осуществления такой операции требуется согласие пользователя и соответствующее подтверждение от него — на телефон приходит одноразовый пароль.

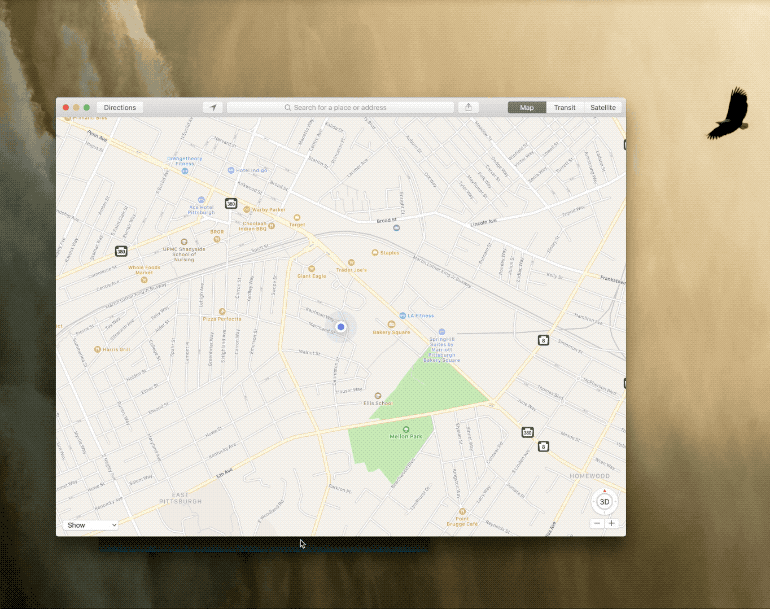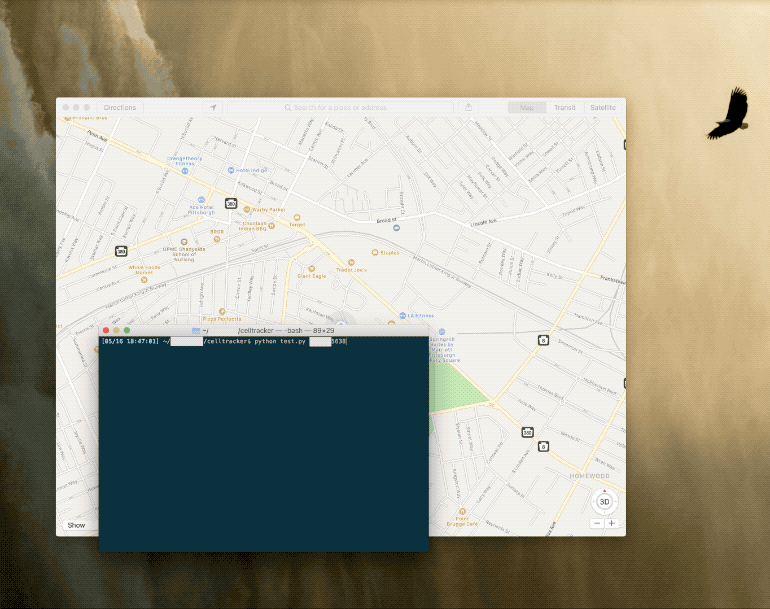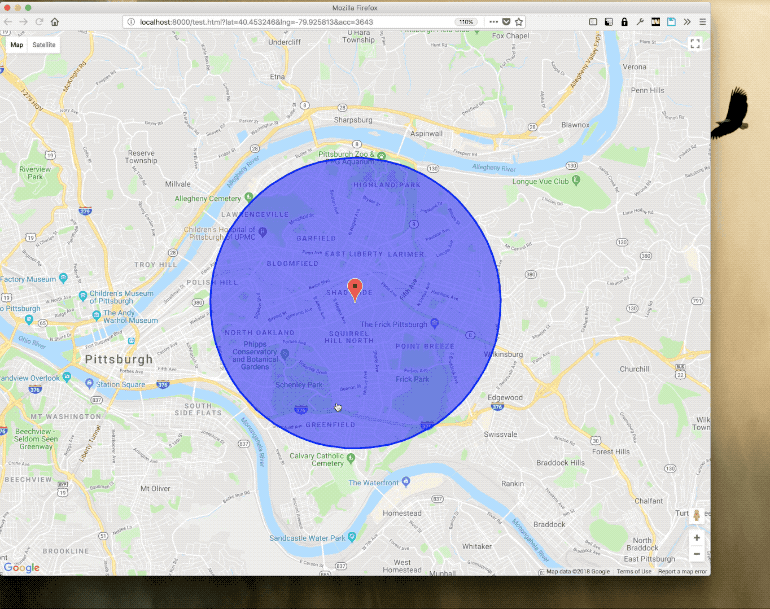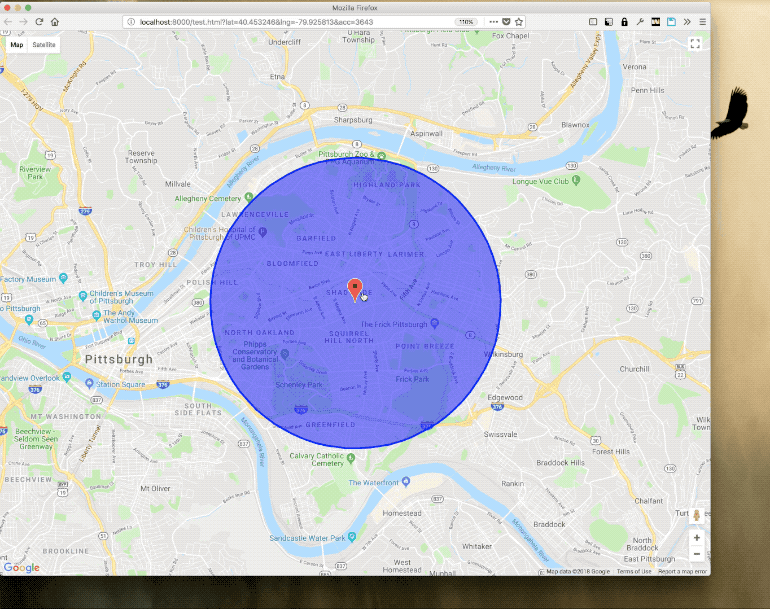
Однако там же содержалась серьезная ошибка, позволяющая любому отслеживать местоположение абонентов без их на то согласия.

«Это элементарнейший баг, используя который вы можете пропустить все механизмы, обеспечивающие конфиденциальность, и сразу приступить к отслеживанию местоположения», — объясняют эксперты. — «Похоже, что LocationSmart никогда особо не заботила конфиденциальность данных абонентов совой связи».

Самое страшное, что ошибка могла раскрыть данные геолокации каждого абонента сотовой сети в США и Канаде, коих около 200 миллионов.

Несколько дней назад стало известно, что четыре крупнейших сотовых оператора США продают данные о местоположении своих клиентов в реальном времени компании Securus, о которой вы, скорее всего, никогда не слышали. Сообщается, что Федеральная комиссия по связи (FCC) проверит, почему AT&T, Verizon, T-Mobile и Sprint через посредника LocationSmart продавали чувствительную информацию клиентов.

Специалисты раскрутили цепочку и выяснили, что LocationSmart получила данные о местоположении миллионов американцев в реальном времени, чему поспособствовали американские сотовые операторы.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru