



Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Компания, собирающая по всей Северной Америке данные о местоположении абонентов сотовой сети в реальном времени, обнаружила на своем сайте недостаток, который позволял любому увидеть, где находится тот или иной человек.

Речь идет о компании LocationSmart, которая является неким агрегатором, имеющим прямую связь с операторами сотовой связи. Таким образом, компании удается собирать информацию о местоположении абонентов, используя полученные с сотовых вышек данные.

На сайте LocationSmart есть опция «try-before-you-buy» («попробуйте, прежде чем купить»), которая позволяет проверить свое местоположение, используя сервис компании. Для осуществления такой операции требуется согласие пользователя и соответствующее подтверждение от него — на телефон приходит одноразовый пароль.

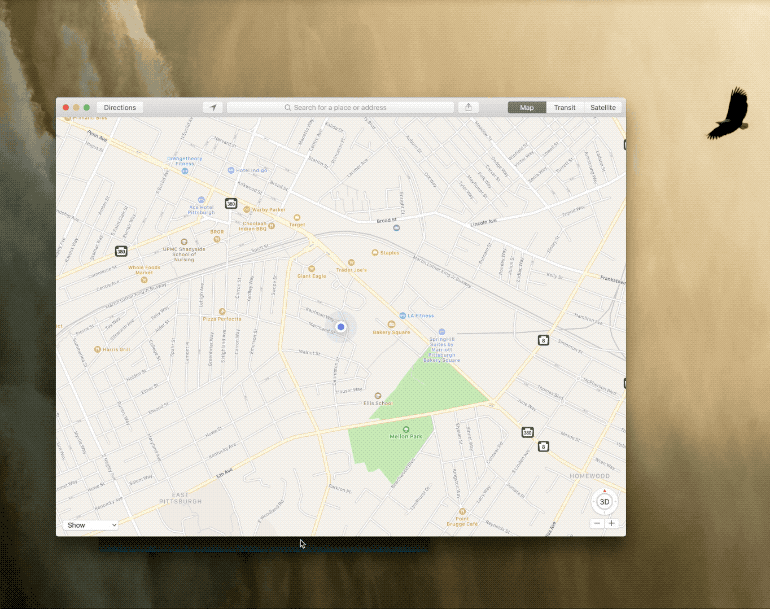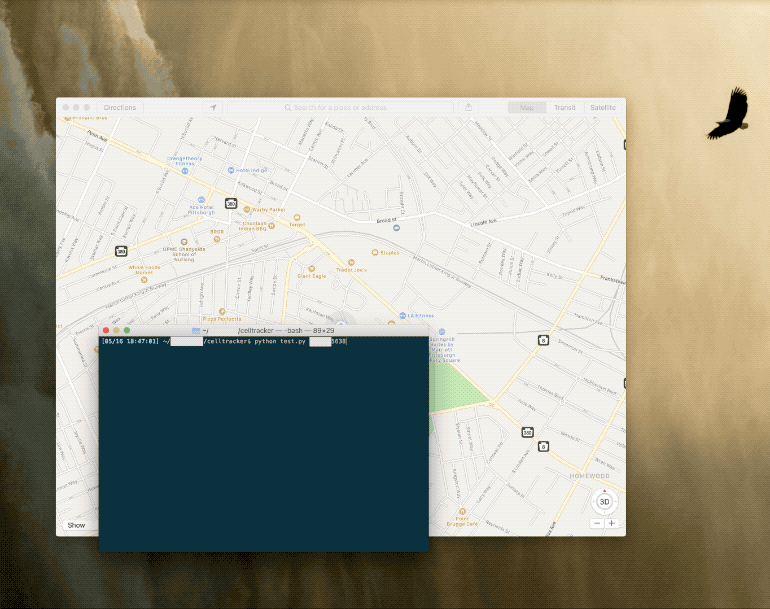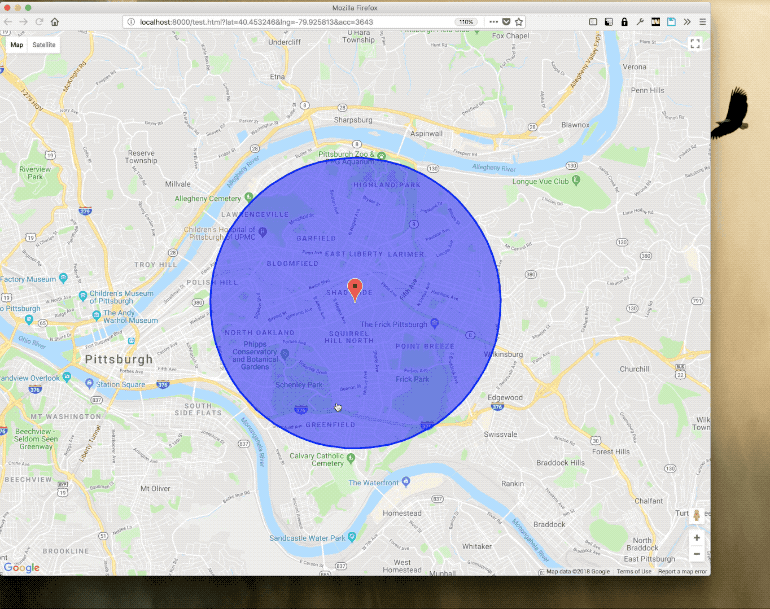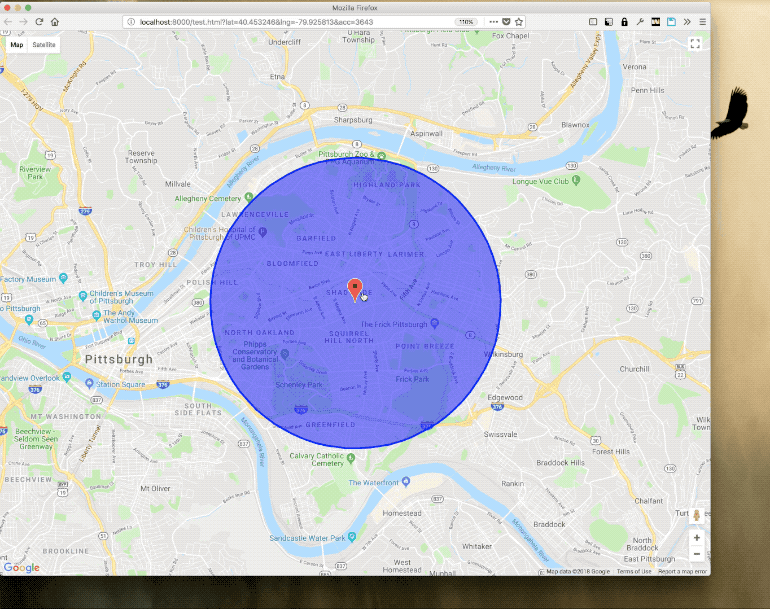
Однако там же содержалась серьезная ошибка, позволяющая любому отслеживать местоположение абонентов без их на то согласия.

«Это элементарнейший баг, используя который вы можете пропустить все механизмы, обеспечивающие конфиденциальность, и сразу приступить к отслеживанию местоположения», — объясняют эксперты. — «Похоже, что LocationSmart никогда особо не заботила конфиденциальность данных абонентов совой связи».

Самое страшное, что ошибка могла раскрыть данные геолокации каждого абонента сотовой сети в США и Канаде, коих около 200 миллионов.

Несколько дней назад стало известно, что четыре крупнейших сотовых оператора США продают данные о местоположении своих клиентов в реальном времени компании Securus, о которой вы, скорее всего, никогда не слышали. Сообщается, что Федеральная комиссия по связи (FCC) проверит, почему AT&T, Verizon, T-Mobile и Sprint через посредника LocationSmart продавали чувствительную информацию клиентов.

Специалисты раскрутили цепочку и выяснили, что LocationSmart получила данные о местоположении миллионов американцев в реальном времени, чему поспособствовали американские сотовые операторы.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru