



Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Второй раз за неделю пользователям приложения для обмена сообщениями Signal придется обновлять свои инсталляции программы, так как разработчики устранили еще одну серьезную уязвимость, способную привести к инъекции злонамеренного кода.

Для эксплуатации этого бага злоумышленнику нужно всего лишь отправить специальное текстовое сообщение на десктопную версию мессенджера. При этом взаимодействие с пользователем совершенно не требуется.

Новая уязвимость получила идентификатор CVE-2018-11101, она находится в функции, отвечающей за проверку цитируемых сообщений.

Другими словами, все, что потребуется злоумышленнику, — отправить вредоносный код HTML-JavaScript в качестве сообщения жертве, а затем процитировать — и, соответственно, ответить — на это сообщение случайным текстом.

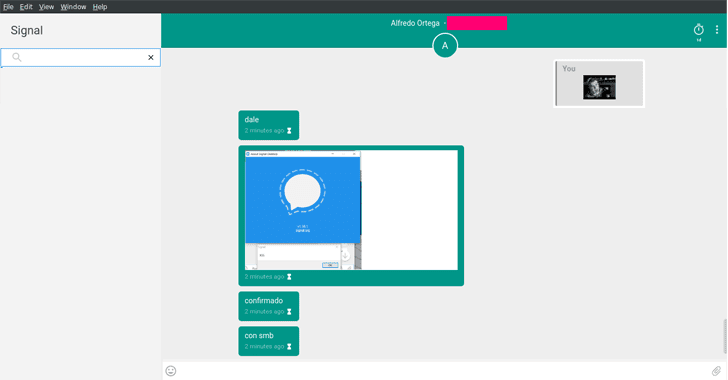
Получив это сообщение, настольная версия клиента Signal выполнит вредоносную составляющую без всякого взаимодействия с пользователем. Эксперты опубликовали видео, на котором демонстрируется успешная атака на Signal.

Исследователям также удалось создать новый PoC-эксплойт, который позволяет удаленно похитить все беседы жертвы в Signal. Причем эти беседы будут получены злоумышленником в виде простого текста.

Стало быть, данная атака сводит на нет сквозное шифрование, применяемое в Signal.

Но и это еще не все. Специалисты отметили, что злоумышленник может подключить файлы, используя тег iFrame и попытаться похитить хеш пароля NTLMv2 пользователей Windows.

«В операционной системе Windows политика защиты контента (CSP) не может предотвратить удаленное подключение файлов через SMB-протокол. В этом случае атакующий может удаленно запустить JavaScript, указав его в качестве источника в теге iframe, например: <iframe src=\\DESKTOP-XXXXX\Temp\test.html>», — пишут исследователи.

Эксперты полагают, что киберпреступник может использовать инъекцию кода, чтобы заставить Windows инициировать автоматическую проверку подлинности с SMB-сервером, что приведет к передаче имени пользователя и хеша пароля NTLMv2 атакующему.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru