


Новый тип DDoS-атаки использует старую уязвимость протокола UPnP

Новый тип DDoS-атаки использует старую уязвимость протокола UPnP

Новый тип DDoS-атаки использует старую уязвимость протокола UPnP

Недавно открытая форма DDoS-атаки использует известную уязвимость безопасности в универсальном сетевом протоколе Universal Plug and Play (UPnP), позволяющую злоумышленникам обходить общие методы обнаружения. Атаки запускаются из нестандартных портов источников, что затрудняет определение их происхождения и использование черных списков портов для защиты от будущих атак.

Новая форма DDoS-атаки была раскрыта и детализирована исследователями компании Imperva, которые утверждают, что она дважды использовалась неизвестными злоумышленниками.

Протокол UPnP обычно используется для обнаружения IoT-устройств, которые используют его для поиска друг друга и общения по сети. Протокол по-прежнему используется, несмотря на известные проблемы, связанные с небезопасными настройками по-умолчанию, отсутствием проверки подлинности и уязвимостями, связанными с удаленным выполнением произвольного кода, специфичным для UPnP, что делает уязвимыми устройства для атаки.

Примеры проблем с протоколом впервые обнаружены в 2001 года, но простота его использования означает, что он по-прежнему широко востребован. Исследователи Imperva утверждают, что раскрытие информации о том, как  сделать DDoS-атаки более сложными, может сделать проблему весьма распространенной.

Хотя большинство атак приходилось со стандартного SSDP-порта (1900), около 12 процентов нагрузки приходилось на случайные порты источника. Специалисты также обнаружили метод атаки, где источники могут быть скрыты используя UPnP.

На текущий момент, исследователи нашли около 1.3 миллионов потенциально уязвимых устройств с помощью поискового сервиса Shodan.

Исследователи отмечают, что существует относительно простой способ защиты систем от этого и других эксплойтов UNPnP: просто заблокируйте удаленный доступ к устройству.


WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
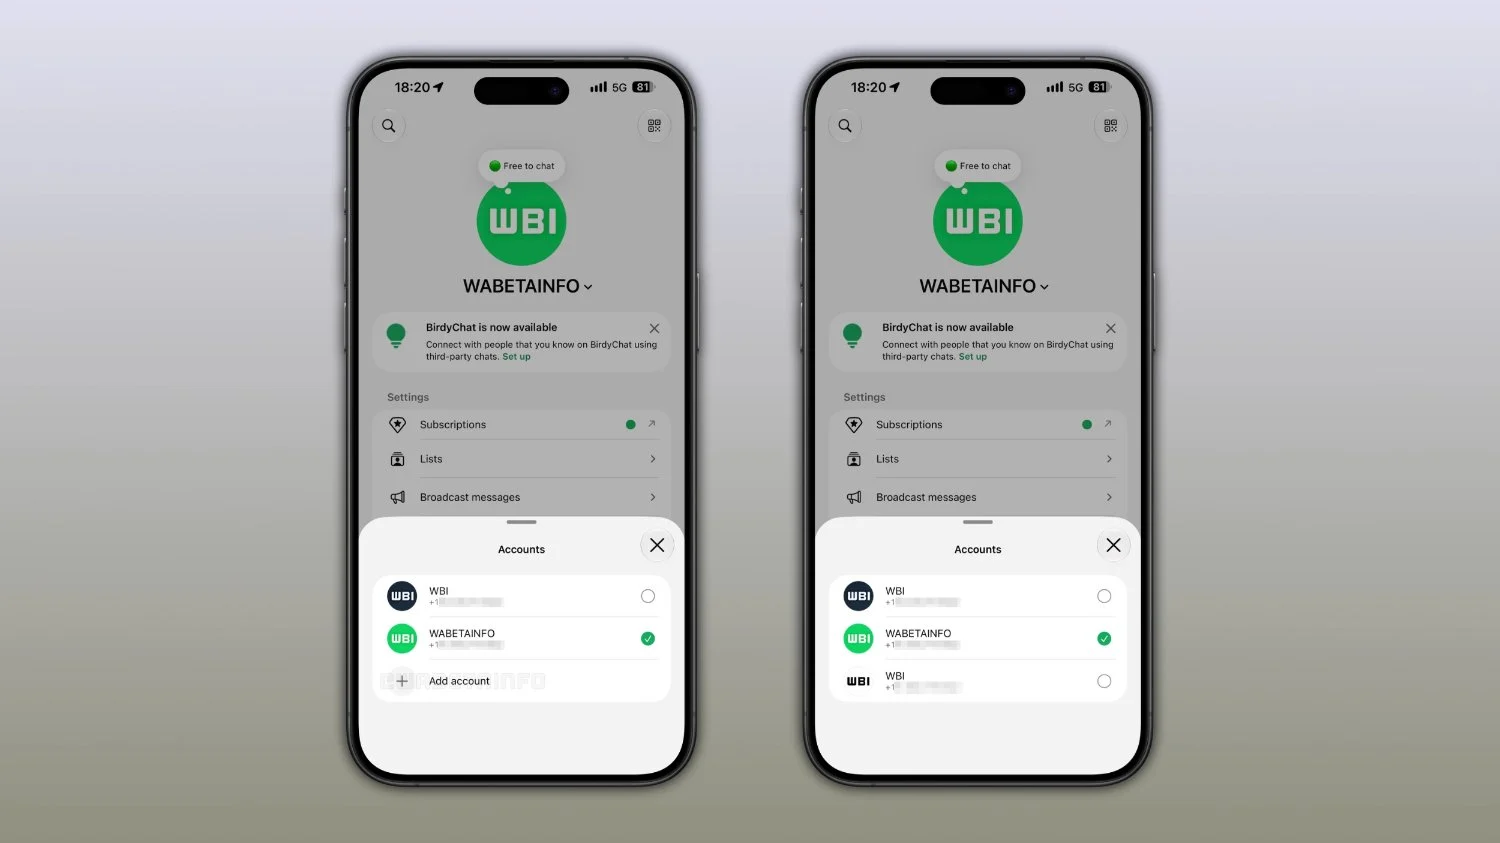

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru