



Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

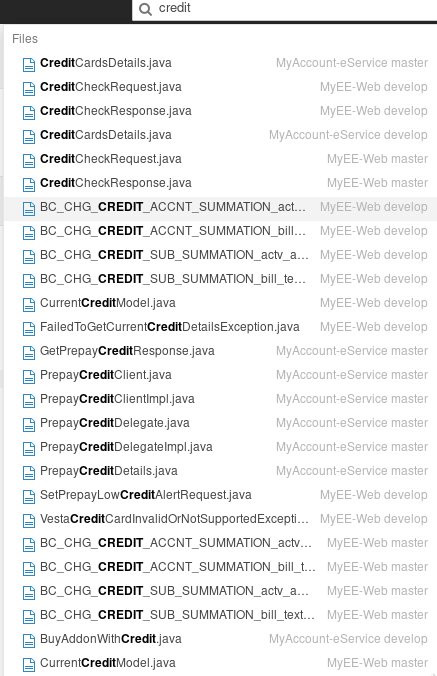
Исследователь в области безопасности обнаружил публично доступный сервер SonarQube, принадлежащий крупнейшему британскому сотовому оператору EE Limited (Orange, T-Mobile). Удивительно то, что этот сервер был долгое время доступен с дефолтным именем пользователя и паролем «admin».

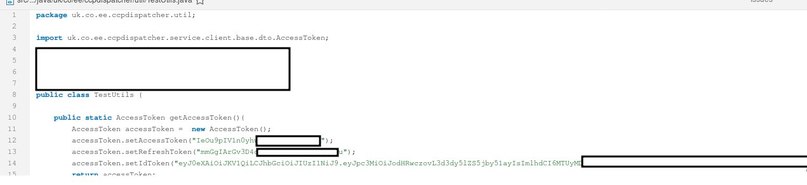
Оказалось, что более 2 млн строк кода, принадлежащих оператору, были практически не защищены. Как пишет Ашот Оганесян, в репозитории находились секретные ключи к корпоративному облаку на платформе Amazon (AWS) и проприетарные интерфейсы (API) для разработчиков EE.

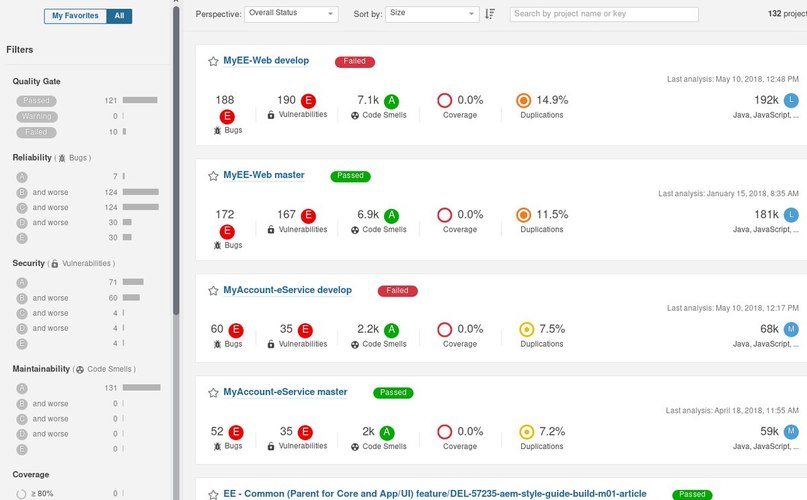
Также был доступен список уязвимостей в программах оператора:

Обнаруживший сервер исследователь, известный под псевдонимом Six, утверждает, что уведомил оператора о такой серьезной дыре в безопасности несколько недель назад. Однако, вопреки ожиданиям специалиста, реакции со стороны представителей EE Limited не последовало.

Лишь спустя эти несколько недель оператор удосужился сменить пароль по умолчанию. EE заявил, что данные клиентов не пострадали, что можно считать счастливой случайностью.

«При таком подходе к безопасности внутренней инфраструктуры о каких гарантиях вообще можно говорить? Компания совершенно спокойно скачивает, устанавливает, разворачивает в продакшен и открывает для доступа снаружи систему с дефолтными настройками!», — говорит господин Оганесян.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru