



Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исследователь в области безопасности обнаружил публично доступный сервер SonarQube, принадлежащий крупнейшему британскому сотовому оператору EE Limited (Orange, T-Mobile). Удивительно то, что этот сервер был долгое время доступен с дефолтным именем пользователя и паролем «admin».

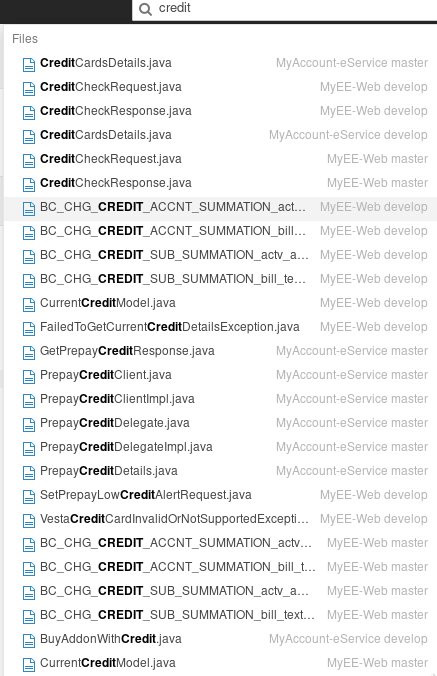
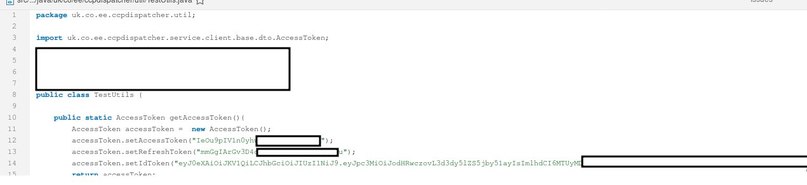
Оказалось, что более 2 млн строк кода, принадлежащих оператору, были практически не защищены. Как пишет Ашот Оганесян, в репозитории находились секретные ключи к корпоративному облаку на платформе Amazon (AWS) и проприетарные интерфейсы (API) для разработчиков EE.

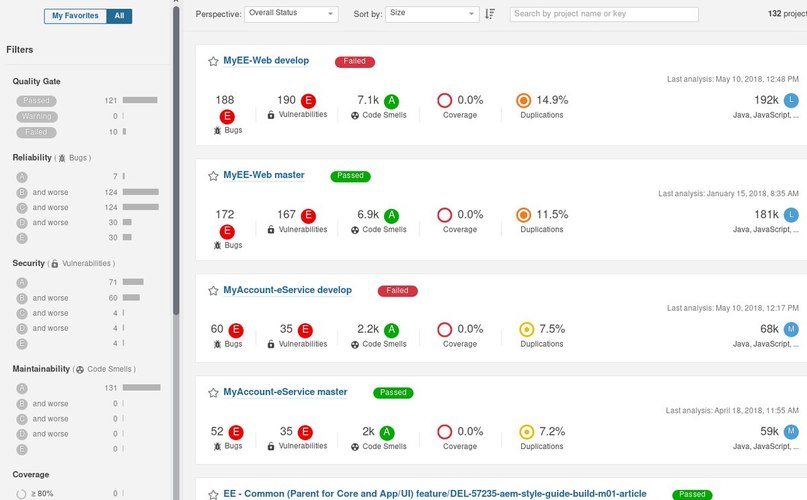
Также был доступен список уязвимостей в программах оператора:

Обнаруживший сервер исследователь, известный под псевдонимом Six, утверждает, что уведомил оператора о такой серьезной дыре в безопасности несколько недель назад. Однако, вопреки ожиданиям специалиста, реакции со стороны представителей EE Limited не последовало.

Лишь спустя эти несколько недель оператор удосужился сменить пароль по умолчанию. EE заявил, что данные клиентов не пострадали, что можно считать счастливой случайностью.

«При таком подходе к безопасности внутренней инфраструктуры о каких гарантиях вообще можно говорить? Компания совершенно спокойно скачивает, устанавливает, разворачивает в продакшен и открывает для доступа снаружи систему с дефолтными настройками!», — говорит господин Оганесян.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru