



Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Спустя всего несколько дней после того, как Microsoft объявила о внедрении функции кастомного JavaScript в Excel, исследователь безопасности сообщил, что нашел способ использования этого метода для загрузки скрипта для майнинга CoinHive внутрь таблицы Excel.

Когда о новых возможностях еще только было заявлено, эксперты уже предупреждали о том, что они могут использоваться в злонамеренных целях.

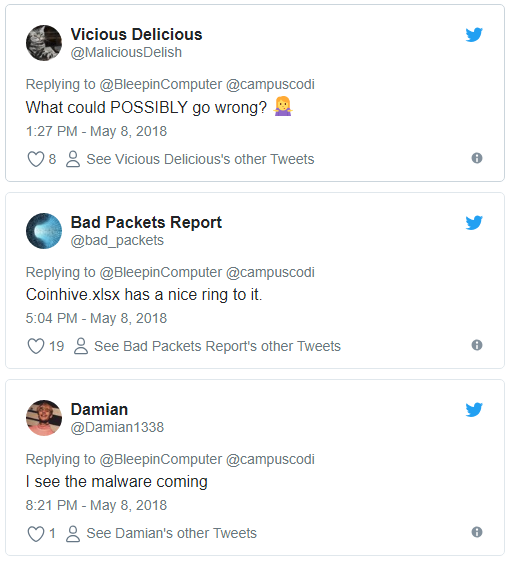
Об этом говорит серия твитов экспертов:

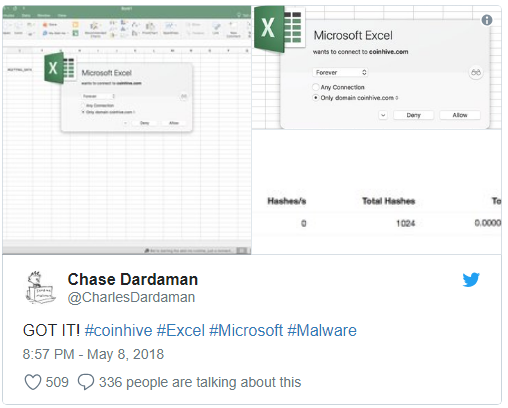
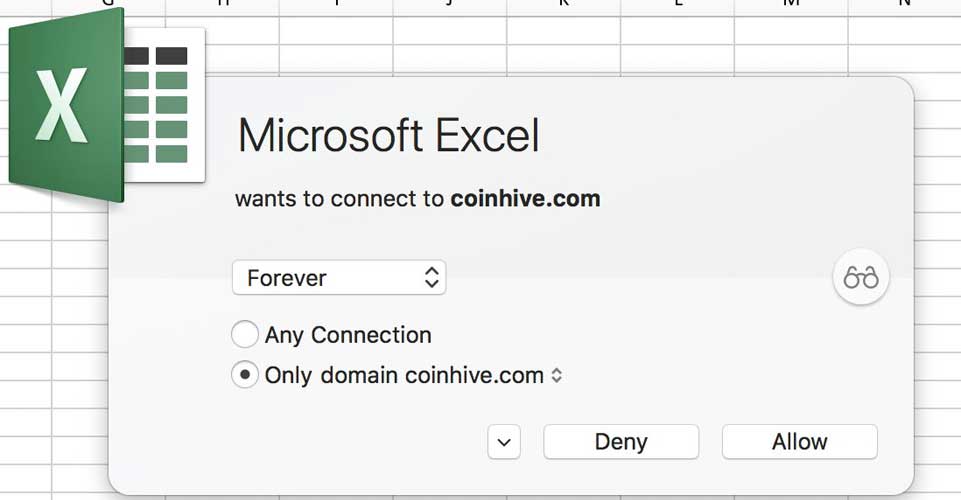
В течение нескольких часов исследователь безопасности Чейз Дардаман разработал способ использования новой функции Microsoft для загрузки майнера CoinHive с помощью специальной функции JavaScript в Excel.

Справедливости ради, стоит отметить, что в нынешнем виде атака сработает только в том случае, если цель загрузить новые функции Excel в качестве надстройки.

Кастомные функции JavaScript работают через создание и размещение на доступном веб-сервере трех файлов. Этими файлами являются: JS-файл, содержащий пользовательское уравнение, html-файл, который загружает ваши файлы JavaScript, и файл JSON, который играет роль файла конфигурации.

Также будет необходимо создать XML-файл, который будет локально использоваться Excel для загрузки кастомной функции в качестве надстройки.

Таким образом, Excel будет создавать скрытый браузер, который загружает различные файлы, а затем выполняет пользовательские функции JavaScript. После быстрого изучения механизма работы этой функции Дардаман легко смог создать собственную надстройку, которая загрузила CoinHive в этот скрытый браузер.

Специалист уточнил, что создание такой надстройки заняло у него крайне мало времени — «это очень легко осуществить». Еще одна важная особенность — возможность сохранения, то есть при сохранении таблицы, а затем последующем открытии, документ снова запустит эту функцию.

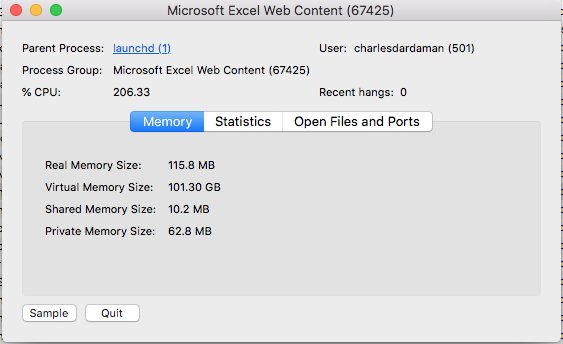
Эксперт приложил скриншот использования ресурсов процессора, на котором видно, что скрипт для майнинга использует 50 % мощности процессора компьютера.

Теперь специалист ждет активного использования этого метода различными злоумышленниками in the wild.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru