



Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Спустя всего несколько дней после того, как Microsoft объявила о внедрении функции кастомного JavaScript в Excel, исследователь безопасности сообщил, что нашел способ использования этого метода для загрузки скрипта для майнинга CoinHive внутрь таблицы Excel.

Когда о новых возможностях еще только было заявлено, эксперты уже предупреждали о том, что они могут использоваться в злонамеренных целях.

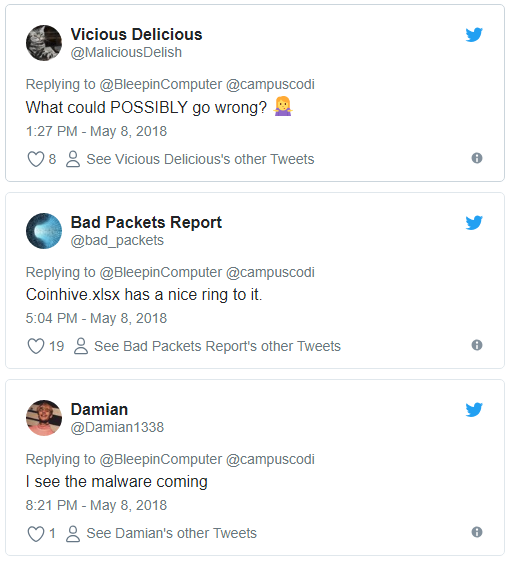
Об этом говорит серия твитов экспертов:

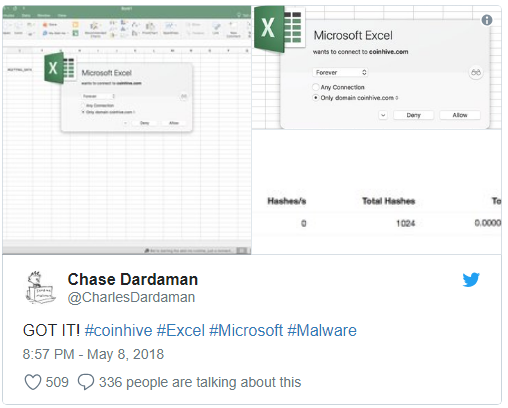
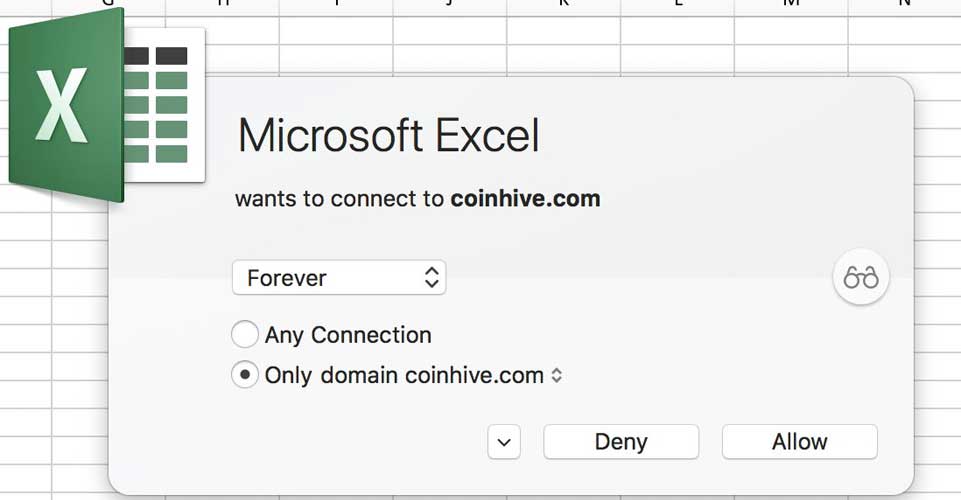
В течение нескольких часов исследователь безопасности Чейз Дардаман разработал способ использования новой функции Microsoft для загрузки майнера CoinHive с помощью специальной функции JavaScript в Excel.

Справедливости ради, стоит отметить, что в нынешнем виде атака сработает только в том случае, если цель загрузить новые функции Excel в качестве надстройки.

Кастомные функции JavaScript работают через создание и размещение на доступном веб-сервере трех файлов. Этими файлами являются: JS-файл, содержащий пользовательское уравнение, html-файл, который загружает ваши файлы JavaScript, и файл JSON, который играет роль файла конфигурации.

Также будет необходимо создать XML-файл, который будет локально использоваться Excel для загрузки кастомной функции в качестве надстройки.

Таким образом, Excel будет создавать скрытый браузер, который загружает различные файлы, а затем выполняет пользовательские функции JavaScript. После быстрого изучения механизма работы этой функции Дардаман легко смог создать собственную надстройку, которая загрузила CoinHive в этот скрытый браузер.

Специалист уточнил, что создание такой надстройки заняло у него крайне мало времени — «это очень легко осуществить». Еще одна важная особенность — возможность сохранения, то есть при сохранении таблицы, а затем последующем открытии, документ снова запустит эту функцию.

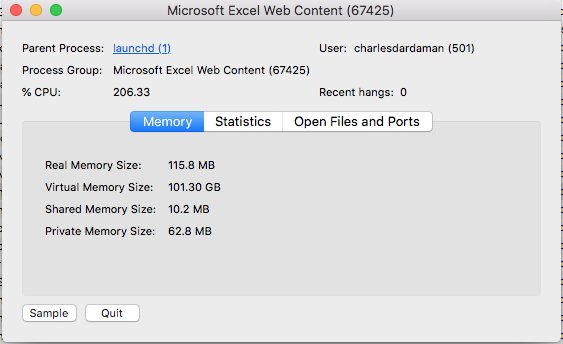
Эксперт приложил скриншот использования ресурсов процессора, на котором видно, что скрипт для майнинга использует 50 % мощности процессора компьютера.

Теперь специалист ждет активного использования этого метода различными злоумышленниками in the wild.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru