



Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Спустя всего несколько дней после того, как Microsoft объявила о внедрении функции кастомного JavaScript в Excel, исследователь безопасности сообщил, что нашел способ использования этого метода для загрузки скрипта для майнинга CoinHive внутрь таблицы Excel.

Когда о новых возможностях еще только было заявлено, эксперты уже предупреждали о том, что они могут использоваться в злонамеренных целях.

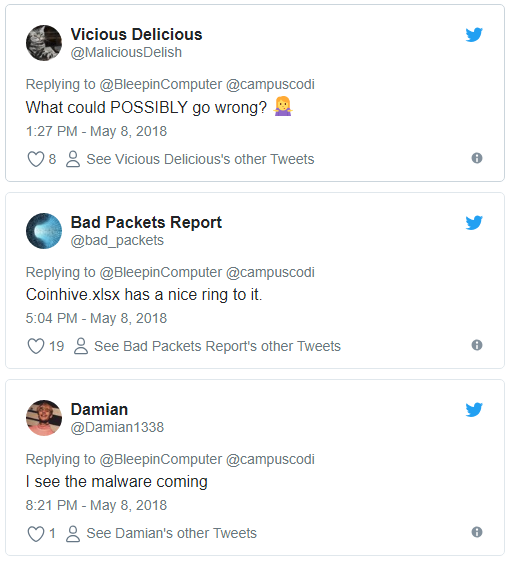
Об этом говорит серия твитов экспертов:

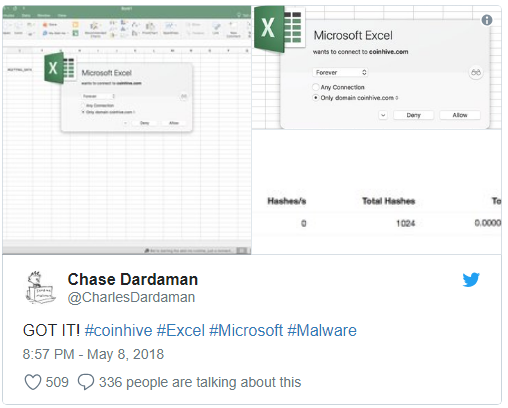
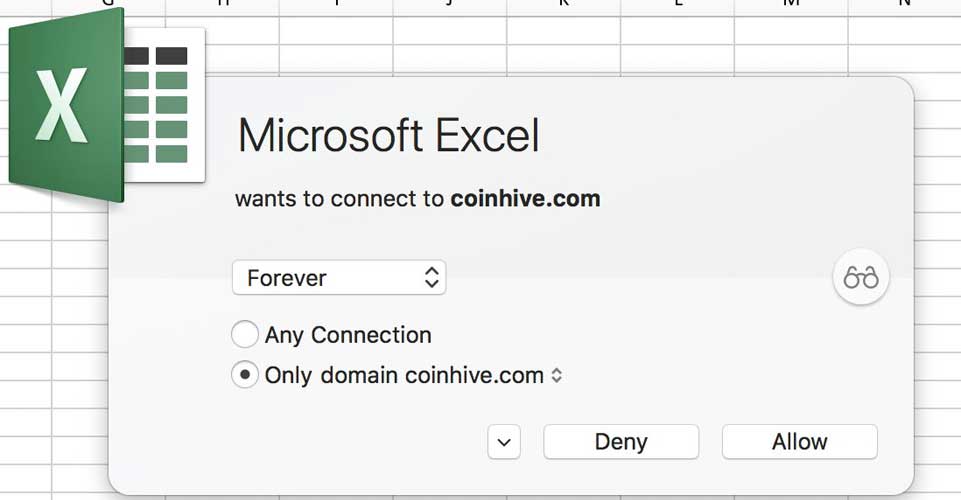
В течение нескольких часов исследователь безопасности Чейз Дардаман разработал способ использования новой функции Microsoft для загрузки майнера CoinHive с помощью специальной функции JavaScript в Excel.

Справедливости ради, стоит отметить, что в нынешнем виде атака сработает только в том случае, если цель загрузить новые функции Excel в качестве надстройки.

Кастомные функции JavaScript работают через создание и размещение на доступном веб-сервере трех файлов. Этими файлами являются: JS-файл, содержащий пользовательское уравнение, html-файл, который загружает ваши файлы JavaScript, и файл JSON, который играет роль файла конфигурации.

Также будет необходимо создать XML-файл, который будет локально использоваться Excel для загрузки кастомной функции в качестве надстройки.

Таким образом, Excel будет создавать скрытый браузер, который загружает различные файлы, а затем выполняет пользовательские функции JavaScript. После быстрого изучения механизма работы этой функции Дардаман легко смог создать собственную надстройку, которая загрузила CoinHive в этот скрытый браузер.

Специалист уточнил, что создание такой надстройки заняло у него крайне мало времени — «это очень легко осуществить». Еще одна важная особенность — возможность сохранения, то есть при сохранении таблицы, а затем последующем открытии, документ снова запустит эту функцию.

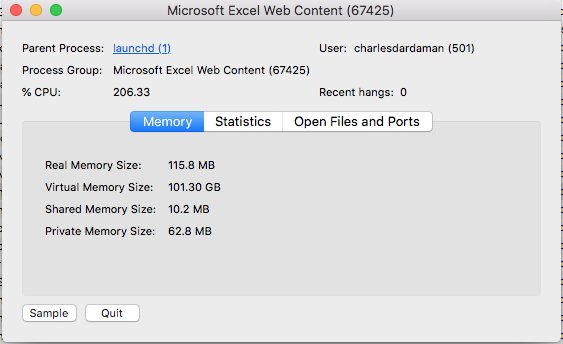
Эксперт приложил скриншот использования ресурсов процессора, на котором видно, что скрипт для майнинга использует 50 % мощности процессора компьютера.

Теперь специалист ждет активного использования этого метода различными злоумышленниками in the wild.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru