



Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

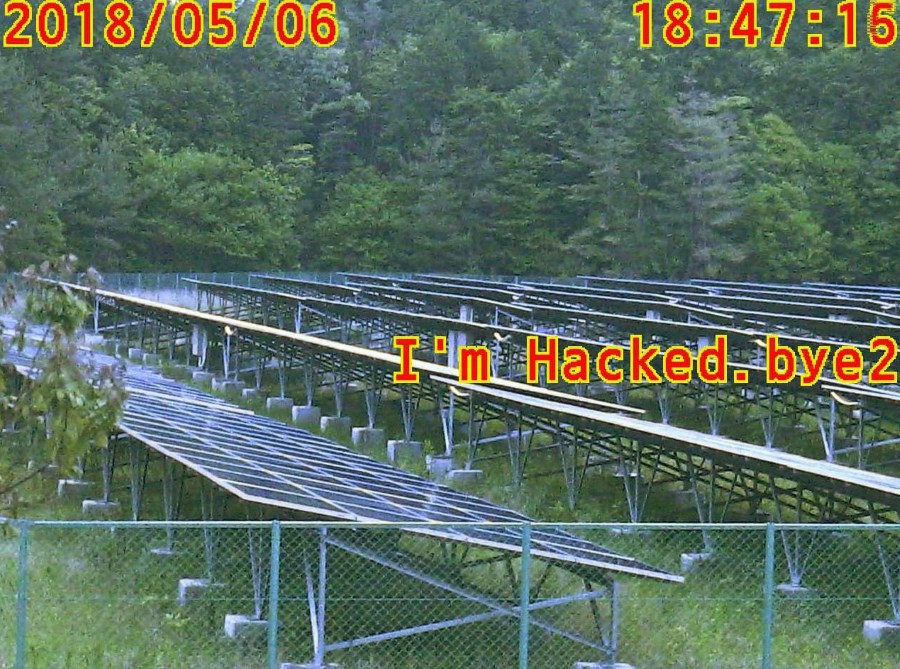
Киберпреступникам удалось вывести из строя 60 камер слежения и безопасности от компании Canon по всей Японии. В основном пострадали морские порты, рыбный рынок в Хиросиме и медицинский центр для людей с ограниченными возможностями в Кобе.

Злоумышленники провели дефейс камер, оставив сообщения «I'm Hacked. bye2» («Я взломан. Пока2»).

Основная часть атаки была произведена 6 мая, согласно снимкам, полученным со взломанных устройств. Однако есть основания полагать, что подобные дефейсы происходят уже на протяжении нескольких недель.

Представители Canon опубликовали официальное сообщение после первых сообщений об инцидентах со взломом.

Специалисты полагают, что основной причиной массовых взломов стали пароли по умолчанию, которые владельцы камер часто не удосуживаются менять на собственные.

«У IoT-устройств есть много проблем, касающихся безопасности», — объясняет эксперт, известный под псевдонимом piyokango. — «Очень важно менять все пароли по умолчанию, так как злоумышленники используют именно их в первую очередь».

Власти города Агео следующим образом прокомментировали сиутацию:

«Мы не могли предсказать такого развития событий».

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru