



Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

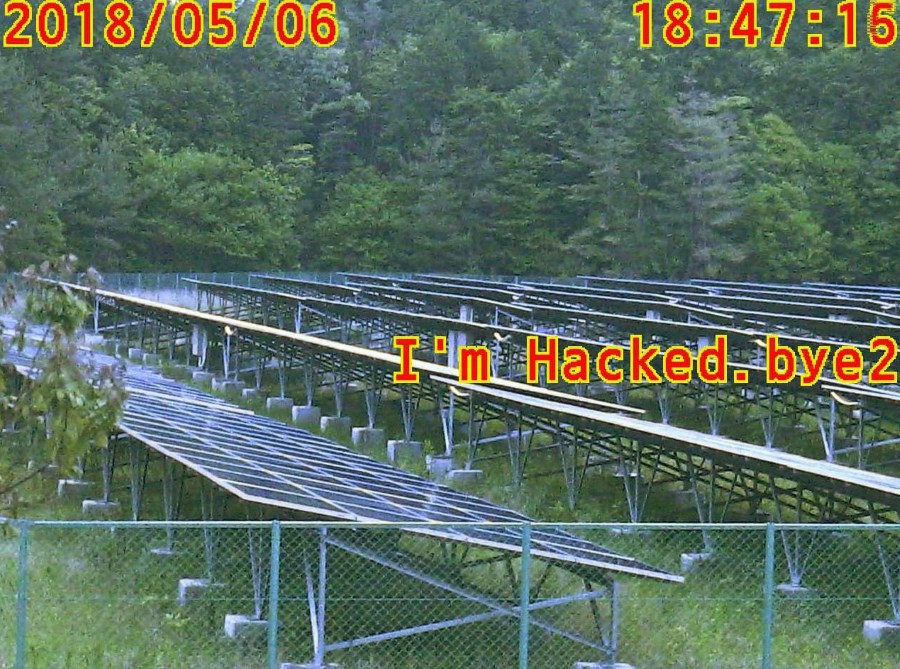
Киберпреступникам удалось вывести из строя 60 камер слежения и безопасности от компании Canon по всей Японии. В основном пострадали морские порты, рыбный рынок в Хиросиме и медицинский центр для людей с ограниченными возможностями в Кобе.

Злоумышленники провели дефейс камер, оставив сообщения «I'm Hacked. bye2» («Я взломан. Пока2»).

Основная часть атаки была произведена 6 мая, согласно снимкам, полученным со взломанных устройств. Однако есть основания полагать, что подобные дефейсы происходят уже на протяжении нескольких недель.

Представители Canon опубликовали официальное сообщение после первых сообщений об инцидентах со взломом.

Специалисты полагают, что основной причиной массовых взломов стали пароли по умолчанию, которые владельцы камер часто не удосуживаются менять на собственные.

«У IoT-устройств есть много проблем, касающихся безопасности», — объясняет эксперт, известный под псевдонимом piyokango. — «Очень важно менять все пароли по умолчанию, так как злоумышленники используют именно их в первую очередь».

Власти города Агео следующим образом прокомментировали сиутацию:

«Мы не могли предсказать такого развития событий».

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru