



Twitter тестирует функцию шифрования личных сообщений

Twitter тестирует функцию шифрования личных сообщений

Twitter тестирует функцию шифрования личных сообщений

В современных реалиях, когда Facebook, Google, WhatsApp и Signal предлагают различные формы шифрования сообщений, социальная платформа Twitter заметно отстала. Еще Эдвард Сноуден предлагал компании добавить опцию шифрования для личных сообщений (direct messages), и теперь эксперты сообщают, что Twitter начал тестировать эту функцию.

Исследователи утверждают, что обнаружили внедрение функций шифрования в последнем APK для Android. Ожидается, что версия приложения Twitter с поддержкой таких возможностей выйдет в ближайшее время.

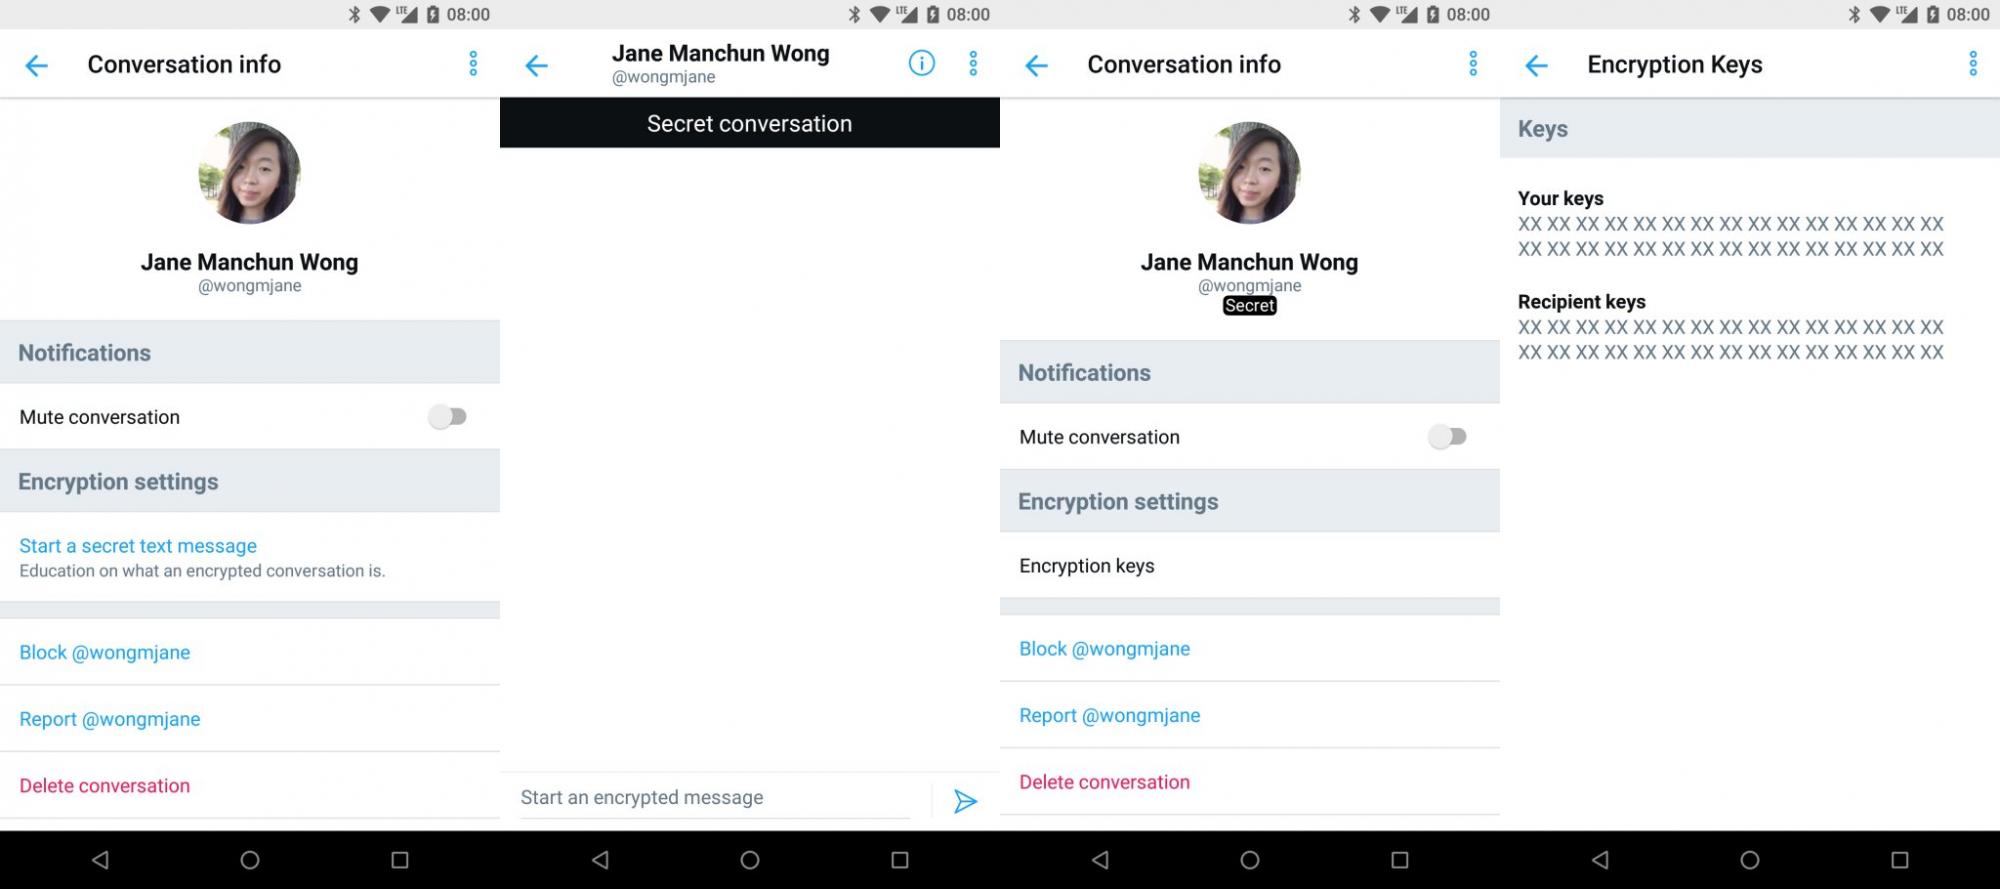
Однако на данном этапе реализация выглядит слегка грубоватой, согласно словам обнаружившего ее исследователя. Появилась новая вкладка «Education on what an encrypted conversation is» («Узнать, что представляет собой обмен зашифрованными сообщениями»), также есть возможность начать зашифрованный диалог.

Помимо этого, предоставляется возможность проверить ключи шифрования участников разговора.

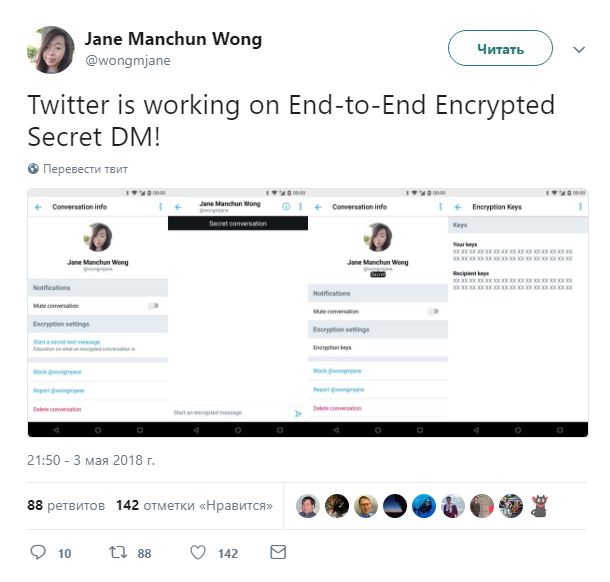
Обнаружившая новые функции эксперт Джейн Манчун Вонг (Jane Manchun Wong) сообщила о своей находке в Twitter.

Также  Джейн приложила скриншоты, на которых отмечается наличие нового функционала:

В прошлом Twitter часто оттягивал внедрение функции шифрования сообщений на своей платформе, лишь в декабре 2016 года генеральный директор сказал, что подумает над этим. Теперь же, судя по всему, представители социальной сети приняли решение идти в ногу со временем

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru