



Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Специалисты ProtectWise сообщают об обнаружении китайских киберпреступных групп, связанных с разведкой, которые специализируются на краже сертификатов, предназначенных для подписи кода. Такие сертификаты могут играть ключевую роль в распространении вредоносных программ, так как позволяют обойти антивирусные средства защиты.

Более того, обнаруженные группы злоумышленников обменивались добытыми ресурсами на протяжении девяти лет.

ProtectWise назвали главную киберпреступную группу Winnti Umbrella. По предположениям экспертов, эта группа может быть связана с Winnti, PassCV, APT17, Axiom, LEAD, BARIUM, Wicked Panda и GREF.

Специалисты ожидают, что после публикации их отчета группа злоумышленников предпримет шаги, чтобы замаскировать свою инфраструктуру и методику атак.

Winnti Umbrella в первую очередь ориентирована на игровые студии и высокотехнологичные предприятия, у которых можно получить сертификаты подписи кода. В дальнейшем киберпреступная группа атакует уйгурских и тибетских активистов, правительственные и технологические компании Таиланда.

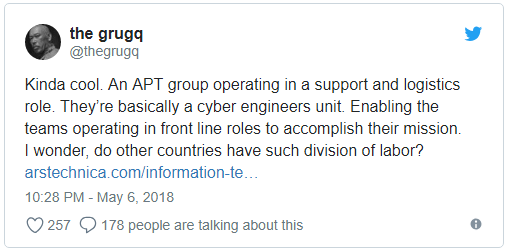
Аналитик в области безопасности, известный как The Gruqq, в Twitter написал по поводу этой группы следующее:

«Эта APT-группа представляет собой некое объединение киберинженеров, выступающее на заднем плане и обеспечивающее другие киберпреступные группы поддержкой».

Отчет ProtectWise также свидетельствует о том, что группа атакует жертв электронными письмами, содержащими вложения, замаскированные под резюме. При открытии такого резюме на компьютер жертвы устанавливается вредоносная программа.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru