



Бывший сотрудник АНБ разработал приложение, защищающее MacBook от атак

Бывший сотрудник АНБ разработал приложение, защищающее MacBook от атак

Бывший сотрудник АНБ разработал приложение, защищающее MacBook от атак

Бывший сотрудник Агентства национальной безопасности (АНБ) США разработал решение, которое поможет защитить пользователей MacBook от атак типа Evil Maid («злая горничная»). Оно представляет собой приложение, которое уведомляет пользователя каждый раз, когда кто-то пытается использовать его MacBook.

По словам специалиста Патрика Уордла, ранее работавшего на АНБ, процесс оповещения пользователя занимает считанные секунды — как только крышка MacBook откроется, его владелец получит уведомление об этом.

Уордл пояснил, что сам когда-то стал жертвой атаки «злой горничной». Во время своего пребывания в Москве (иронично, не правда ли?) Уордл решил пойти на свидание, организованное с помощью популярного приложения Tinder. Пока он отсутствовал кто-то пытался получить доступ к его MacBook, который он оставил в гостиничном номере.

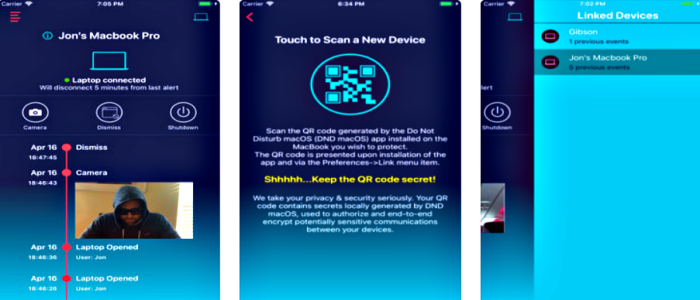
Разработанное Уордлом приложения для iOS получило имя Do Not Disturb, его главная задача — защищать Mac-компьютеры от Evil Maid. Помимо того, что Do Not Disturb сообщает пользователю о том, что кто-то пытается получить доступ к его MacBook, приложение также позволяет сфотографировать лицо человека, пытающегося проникнуть в систему, для этого используется веб-камера, которой оснащен ноутбук.

С помощью Do Not Disturb пользователь также может принудительно завершить сеанс, выключив компьютер.

Приложение бесплатное, однако, если вы хотите получать уведомления на устройстве iOS, вам может потребоваться установить дополнительное приложение. Сначала вам предоставят 7-дневную бесплатную пробную версию, потом потребуется вносить ежемесячную абонентскую плату в размере $ 9,99.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru