



Mail.Ru Group присоединилась к цифровому сопротивлению

Mail.Ru Group присоединилась к цифровому сопротивлению

Mail.Ru Group присоединилась к цифровому сопротивлению

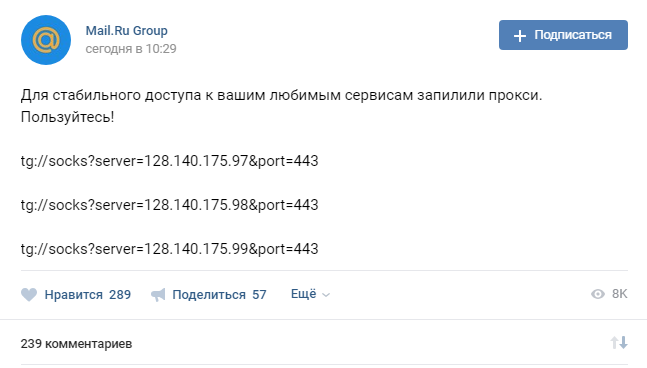
На странице официального сообщества Mail.Ru Group в социальной сети «ВКонтакте» сегодня утром появился пост, в котором компания предлагает воспользоваться ссылками, с помощью которых можно настроить соединение через прокси в мессенджере Telegram.

Оригинал сообщения можно посмотреть по этой ссылке. Оказалось, что предлагаемые серверы находятся в Амстердаме.

«Для стабильного доступа к вашим любимым сервисам запилили прокси. Пользуйтесь!».

Однако ИТ-консультант, а также основатель TgVPN, Владислав Здольников считает, что предложенными серверами пользоваться категорически не стоит.

«Это нелепая попытка отмазаться от создания и размещения бота для РКН, который сканировал весь интернет на предмет фронт-серверов Telegram и передавал им результат сканирования для блокировки. Этими прокси, конечно, нельзя пользоваться», — приводит TJ слова Здольникова.

«Во-первых, Mail.Ru может централизованно дампить трафик и вычислять, куда пытается обращаться Telegram, затем передавать эти адреса в РКН. Конечно, приложения стараются обращаться на централизованные серверы, которые давно заблокированы, но там могут оказаться и обращения на распределённую сеть, которая построена для противодействия блокировкам».

«Во-вторых, они выложили адреса конкретных серверов, которые могут оказаться перегружены или заблокированы. Тогда у вас просто всё перестанет работать, пока вы не настроите другой прокси».

Напомним, что ранее Mail.Ru Group обвинили в участии в поиске и блокировке прокси-серверов, используемых для обхода блокировки мессенджера. Компания, комментируя эти выпады, заявила, что не участвует в этом и выступает «за свободный интернет».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru