



Mail.Ru Group присоединилась к цифровому сопротивлению

Mail.Ru Group присоединилась к цифровому сопротивлению

Mail.Ru Group присоединилась к цифровому сопротивлению

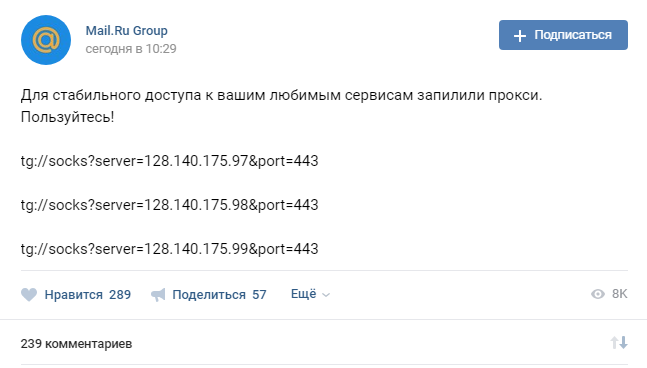
На странице официального сообщества Mail.Ru Group в социальной сети «ВКонтакте» сегодня утром появился пост, в котором компания предлагает воспользоваться ссылками, с помощью которых можно настроить соединение через прокси в мессенджере Telegram.

Оригинал сообщения можно посмотреть по этой ссылке. Оказалось, что предлагаемые серверы находятся в Амстердаме.

«Для стабильного доступа к вашим любимым сервисам запилили прокси. Пользуйтесь!».

Однако ИТ-консультант, а также основатель TgVPN, Владислав Здольников считает, что предложенными серверами пользоваться категорически не стоит.

«Это нелепая попытка отмазаться от создания и размещения бота для РКН, который сканировал весь интернет на предмет фронт-серверов Telegram и передавал им результат сканирования для блокировки. Этими прокси, конечно, нельзя пользоваться», — приводит TJ слова Здольникова.

«Во-первых, Mail.Ru может централизованно дампить трафик и вычислять, куда пытается обращаться Telegram, затем передавать эти адреса в РКН. Конечно, приложения стараются обращаться на централизованные серверы, которые давно заблокированы, но там могут оказаться и обращения на распределённую сеть, которая построена для противодействия блокировкам».

«Во-вторых, они выложили адреса конкретных серверов, которые могут оказаться перегружены или заблокированы. Тогда у вас просто всё перестанет работать, пока вы не настроите другой прокси».

Напомним, что ранее Mail.Ru Group обвинили в участии в поиске и блокировке прокси-серверов, используемых для обхода блокировки мессенджера. Компания, комментируя эти выпады, заявила, что не участвует в этом и выступает «за свободный интернет».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru