



Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

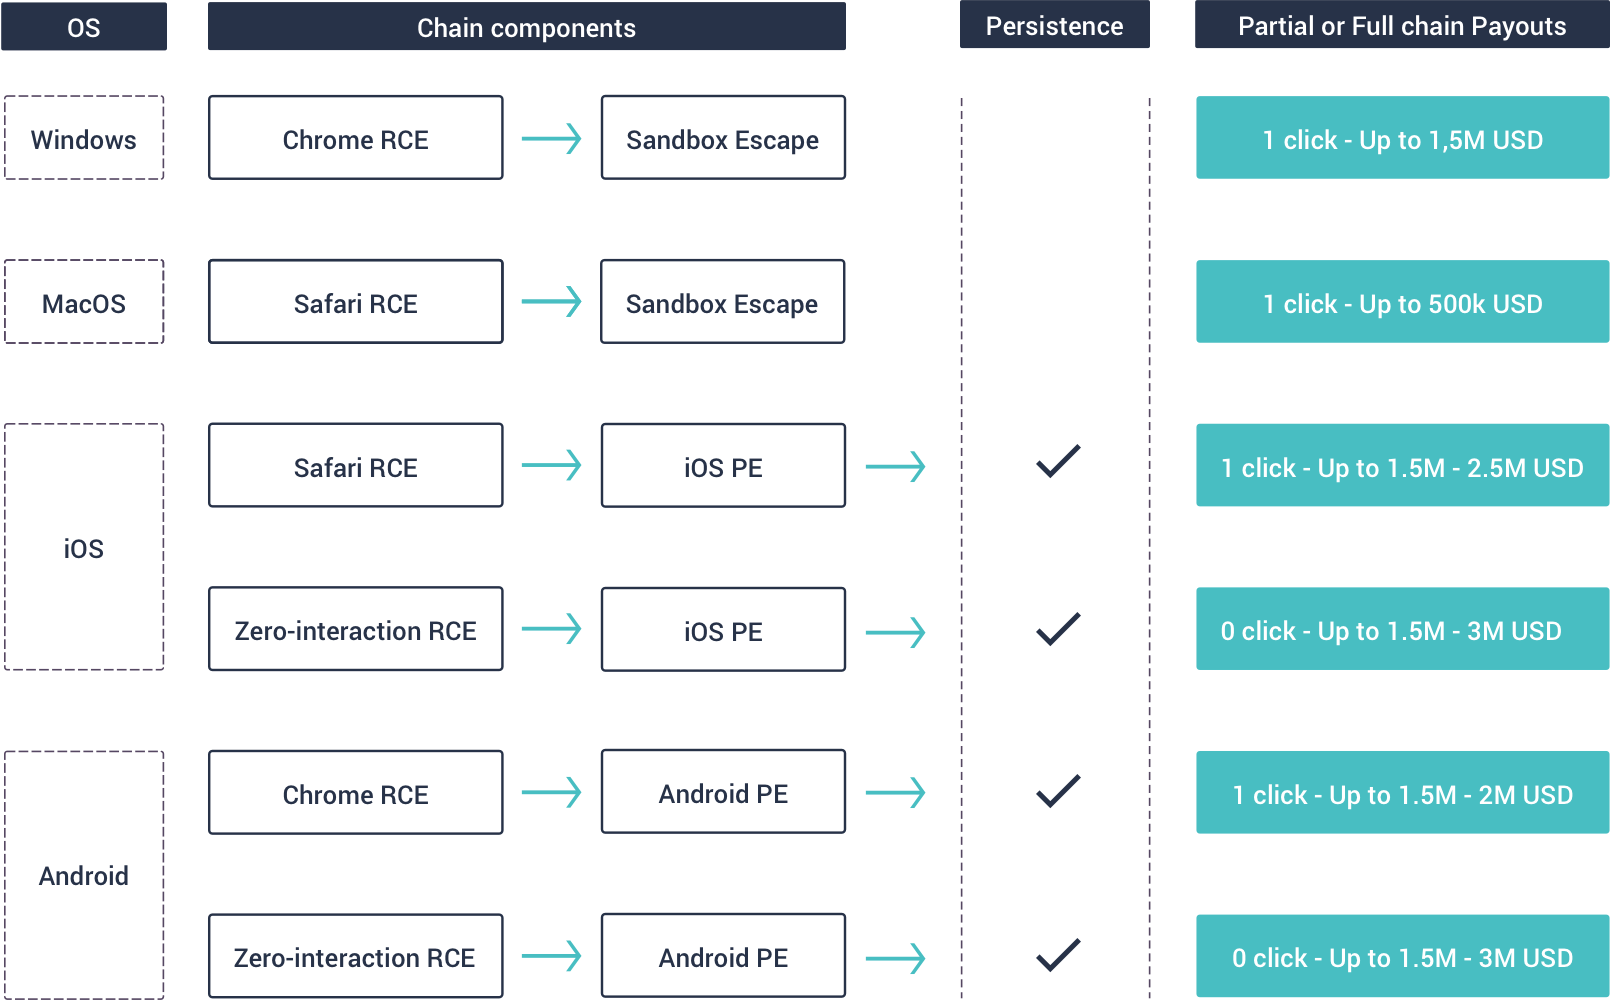
Новый стартап, организованных в Дубае, предлагает различные формы вознаграждений за обнаружение 0-day эксплойтов для Android, iOS, Windows и macOS. Максимальная сумма, которую могут получить специалисты за инструменты для взлома Android и iOS, составляет $3 миллиона.

Стартап называется Crowdfense и базируется в Объединенных Арабских Эмиратах. Во вторник представители Crowdfense разослали пресс-релиз журналистам, в котором говорилось про программу вознаграждений.

Директор Crowdfense Андреа Заппароли Манзони утверждает, что компания таким образом пытается присоединиться к этому рынку, скупая информацию о 0-day уязвимостях, а затем продавая ее правоохранительным органам и разведслужбам.

«Я смотрю на это с позиции защиты прав и интересов обычных граждан, которую могут обеспечить правоохранительные органы», — утверждает Заппароли в интервью. — «Мы фокусируемся только на инструментах, направленных на облегчение деятельности правоохранительных органов или разведки, а не на уничтожение или ухудшение функциональности и эффективности целевых систем. Мы планируем лишь собирать информацию».

Помимо iOS и Android, компания также ищет 0-day эксплойты для Windows, macOS. По словам Заппароли, Crowdfense не заинтересована в эксплойтах для IoT-устройств или популярных сайтов.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru