



В Сети появился инструмент для создания вредоносных документов Office

В Сети появился инструмент для создания вредоносных документов Office

В Сети появился инструмент для создания вредоносных документов Office

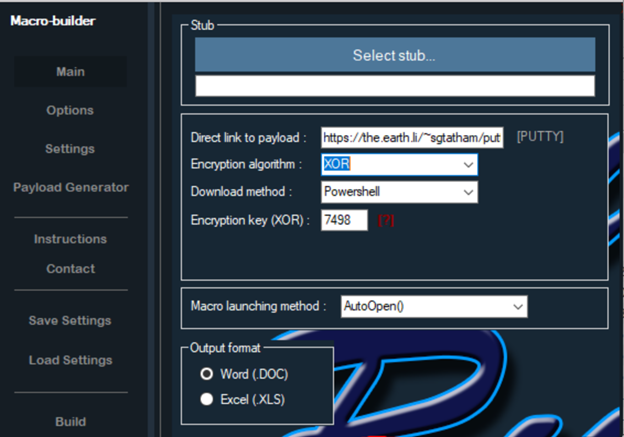
В Сети появился инструмент для автоматического создания документов Microsoft Office со встроенными вредоносными макросами, которые выступают в качестве дроппера, загружая на компьютер жертвы банковские трояны. Инструмент получил имя Rubella Macro Builder.

О появлении «дешевого, быстрого, способного обойти антивирусную защиту» инструмента сообщили исследователи Flashpoint Виталий Кремец, Амина Башир и Пол Бербадж.

«Как правило, распространяемый через вложения Microsoft Word или Excel в электронных письмах, созданный с помощью Rubella вредонос вступает в качестве первого этапе заражения. Он выполняет функцию загрузки дополнительных вредоносных составляющих на компьютер пользователя», — сообщают специалисты.

Эксперты отметили, что инструмент продается на «самом популярном российском хакерском форуме», где впервые был замечен в конце февраля. Первоначально киберпреступники разных мастей могли приобрести его за ежемесячную плату в размере 500 долларов США, затем в апреле сумма была снижена до 120 долларов за трехмесячную подписку.

«Отвечающие за маркетинг Rubella Macro Builder лица, скорее всего, действуют из западного полушария, к такому выводу можно прийти исходя из их хорошего знания английского языка», — объясняет Пол Бербадж, старший исследователь вредоносных программ в Flashpoint.

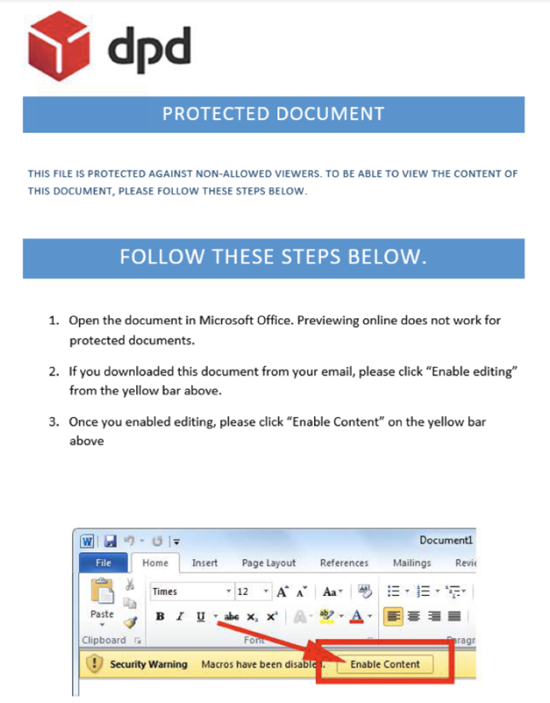
Согласно Flashpoint, Rubella Macro Builder предоставляет различные алгоритмы шифрования и методы для загрузки и выполнения дополнительного вредоносного кода. Помимо этого, он способен оснастить генерируемые документы различными «темами приманки и социальной инженерии».

«Вредоносные документы, созданные с помощью Rubella Macro Builder, обычно прикрепляются к электронным письмам и рассылаются в рамках массовых спам-кампаний», — продолжает Бербадж. — «На данный момент нет какой-либо конкретной страны или организации, на которую нацелены киберпреступники, использующие этот инструмент».

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru