



Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Китайская компания Qihoo 360 сообщила об обнаружении 0-day уязвимости Windows, используемой в реальных атаках. На данный момент эксперты не раскрывают никаких деталей этой бреши, так как Microsoft работает над устранением дыры.

Как уточняют исследователи, проблема (которую они назвали баг «double kill») использует последнюю версию Internet Explorer, а также приложения, работающие с ядром браузера. Вредоносная схема использует для распространения документы Microsoft Office, в которых содержится вредоносная веб-страница.

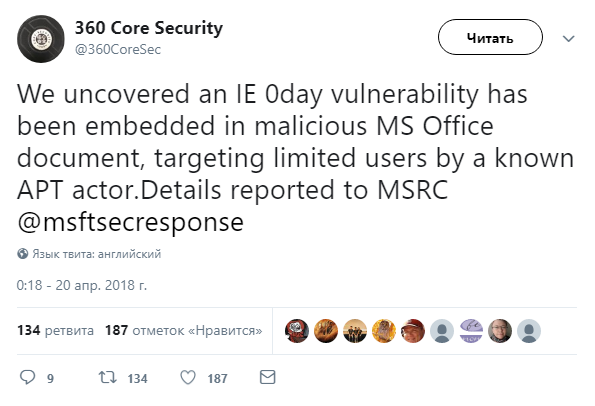
«Мы обнаружили 0-day уязвимость, используемую во вредоносных документах Office», — пишут эксперты в Twitter.

Если пользователь откроет подобный документ, вредоносный код начнет работать в фоновом режиме, осуществляя начальную стадию атаки.

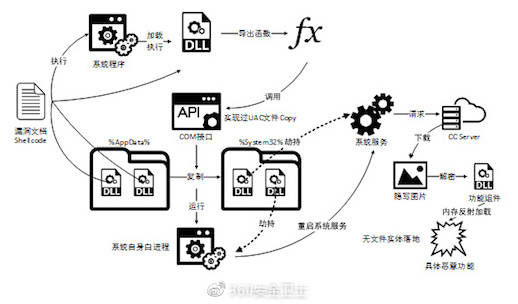
Все, что известно о самой схеме атаки, можно посмотреть на опубликованном специалистами рисунке.

Корпорация Microsoft призывает пользователей отказаться от использования Internet Explorer в пользу более нового браузера компании Edge.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru