


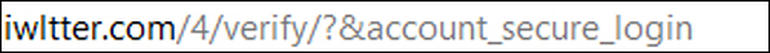

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

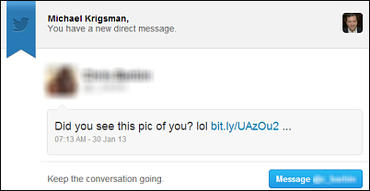
Эксперты предупреждают о новой волне фишинга, использующего взломанные аккаунты Twitter для рассылки личных сообщений. В теле этих сообщений содержится ссылка, ведущая на поддельную страницу для входа в Twitter, саму страницу не отличить от оригинала.

Скриншот личного сообщения, содержащего злонамеренную ссылку, можно посмотреть ниже.

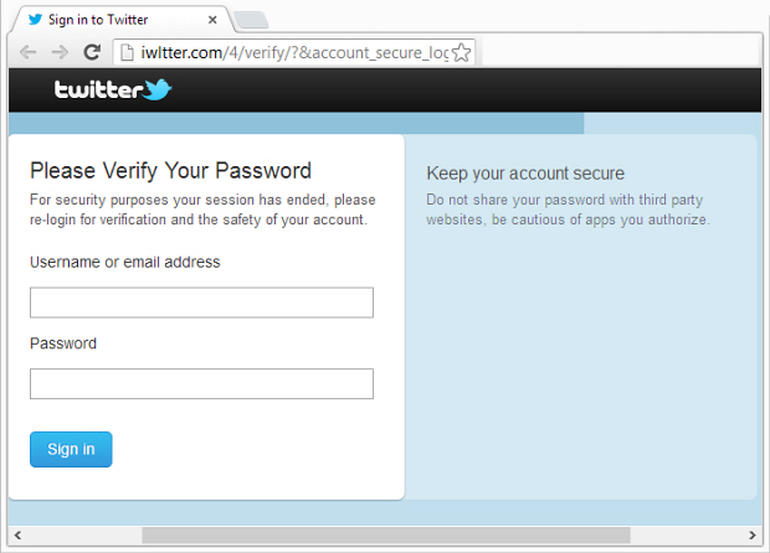
После перехода по этой ссылке вы попадаете на страницу, которая выглядит совершенно легитимной в глазах среднестатистического пользователя.

Если ввести в эти поля свои учетные данные, они попадут в руки злоумышленников, которые получат полный контроль над вашей учетной записью.

Чтобы защитить себя от подобной киберугрозы, специалисты рекомендуют придерживаться следующих правил:

  • Не переходите по сомнительным ссылкам в личных сообщениях;
  • Всегда обращайте внимание на адрес веб-страницы, которая просит вас ввести свои данные;
  • В случае с этой вредоносной кампанией фишинговую страницу практически не отличить от легитимного оригинала, однако есть некоторые тонкие нюансы, которые помогут вам вычислить подделку.

Внимательно приглядитесь к адресу, вы должны заметить, что вместо «Twitter» там указано «iwltter». Это старый прием, который киберпреступники успешно используют, рассчитывая на невнимательность пользователей.

Также эксперты призывают быть особо внимательными при использовании мобильных устройств (планшетов, смартфонов), так как адрес поддельной страницы может быть неразборчив. Стоит также обращать внимание на отправителя подозрительного личного сообщения, если вы не знакомы с этим человеком, можно смело игнорировать сообщение.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru