



Новая уязвимость iOS позволяет удаленно управлять iPhone

Новая уязвимость iOS позволяет удаленно управлять iPhone

Новая уязвимость iOS позволяет удаленно управлять iPhone

Эксперты в области безопасности заявили об обнаружении новой уязвимости в iPhone, которая позволяет управлять устройством. Исследователи Symantec утверждают, что с помощью этой бреши можно управлять устройством через Wi-Fi-соединение.

Эту уязвимость проанализировали специалисты антивирусной компании Symantec. На данный момент нет информации о том, была ли использована данная дыра в безопасности в реальных атаках.

Бывший сотрудник Агентства национальной безопасности (АНБ) США продемонстрировал взлом устройства компании Apple, зайдя в браузере iPhone на собственный сайт, где был размещен специальный код, позволивший получить контроль над устройством.

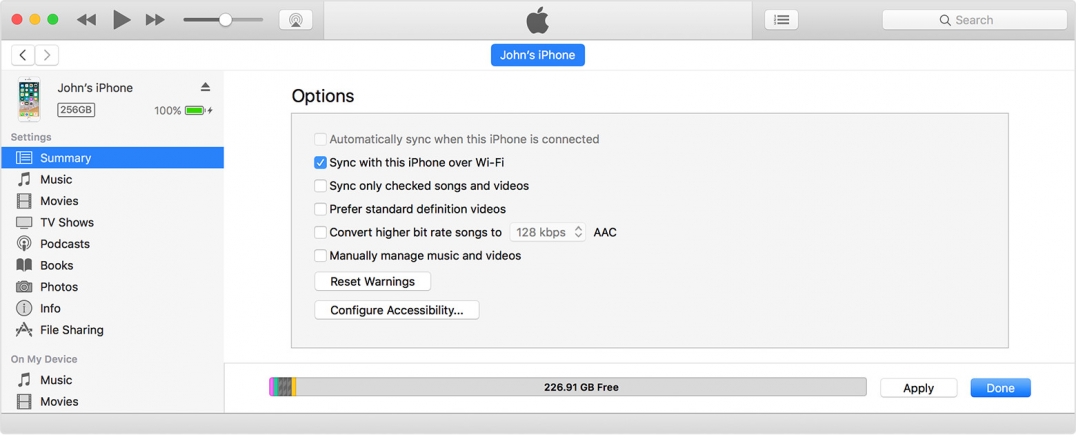
Уязвимость получила имя «Trustjacking», она использует функцию синхронизации iTunes Wi-Fi sync, позволяющую пользователю управлять своим устройством iOS без физического подключения к компьютеру.

В условиях подключения к одной сети злоумышленник может получить перманентный контроль над устройством. Эту брешь можно использовать при включенной функции iTunes Wi-Fi sync.

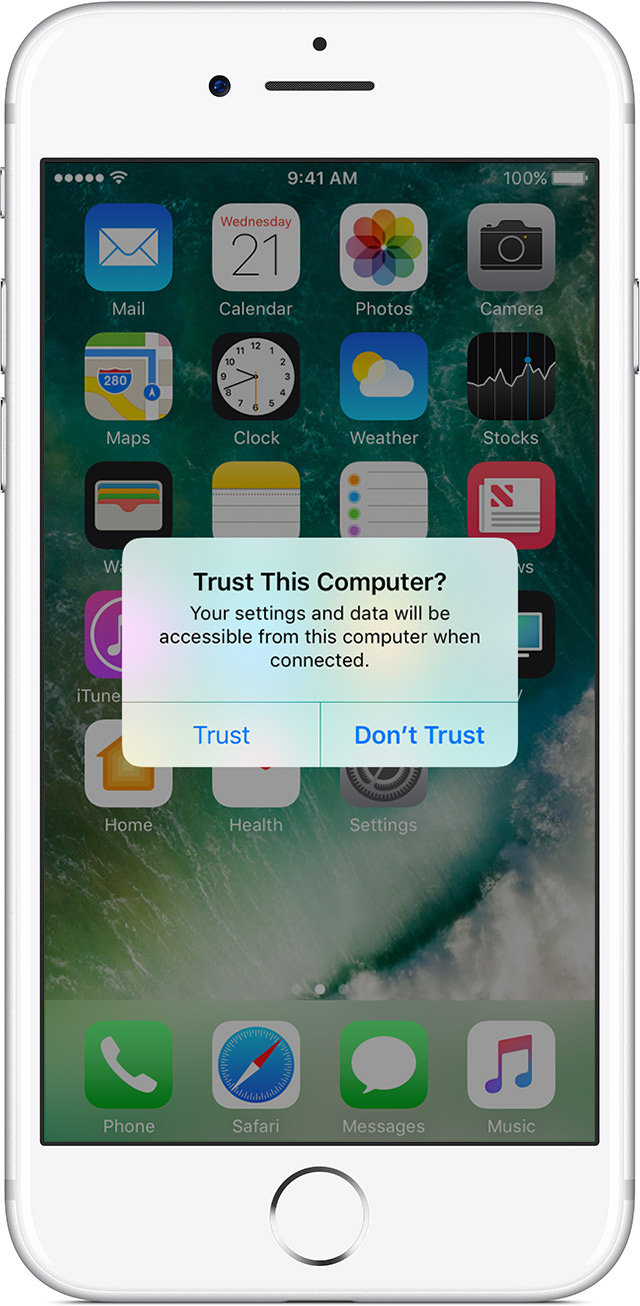
Если помните, при первом подключении устройства iOS к новому компьютеру, пользователю задается вопрос — доверять ли этому компьютеру. Если вы выбираете «доверять», это позволит устройству общаться с компьютером, используя стандартные API iTunes.

Это позволяет компьютеру получать доступ к фотографиям на устройстве, выполнять резервное копирование, устанавливать приложения и многое другое. При этом не требуется каких-либо подтверждений.

Кроме того, это позволяет активировать функцию iTunes Wi-Fi sync, которая помогает сохранить связь с устройством даже после того, как оно был отключено от компьютера. Здесь есть оно условие — компьютер и устройство должны находиться в одной сети.

Интересно отметить, что включение iTunes Wi-Fi sync не требует от пользователя какого-либо подтверждения, оно может инициироваться исключительно со стороны компьютера.

Эксперты описывают следующий сценарий: жертва подключает свой телефон к бесплатному зарядному устройству в аэропорту; при подключении телефона к зарядному устройству на устройстве появляется всплывающее сообщение с просьбой одобрить подключенное устройство. Естественно, пользователь одобряет, так как хочет зарядить свой смартфон.

Даже если устройство будет подключено в течение непродолжительного промежутка времени, этого будет достаточно, чтобы злоумышленник выполнил необходимые шаги.

Всего атакующему потребуется выполнить два шага:

  • Разрешить подключению устройства к iTunes;
  • Включить iTunes Wi-Fi sync.

Эти действия легко автоматизировать с помощью вредоносной программы. При этом не требуется взаимодействие с пользователем. После того, как эти пункты будут выполнены, злоумышленник может удаленно управлять устройством, если он и жертва подключены к одной сети.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru