



Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Специалисты антивирусной компании Avast сообщают о вредоносной программе, атакующей игроков популярной инди-игры Minecraft. По оценкам компании, за месяц жертвами вредоноса стали более 50 тысяч пользователей.

Оказалось, что злонамеренная составляющая крылась в «скинах» Minecraft, которые позволяют изменять вид персонажа игры. Как правило, эти скины размещаются на различных форумах, сторонних ресурсах, откуда их и скачивают пользователи.

«Вредоносный код совершенно не впечатляет, подобное можно найти на сайтах, предоставляющих инструкции, как создать вирусы с помощью Notepad. Будет справедливо предположить, что в этом случае за атакой стоят непрофессиональные киберпреступники. Куда большее опасение вызывает загрузка вредоносных скинов на сайт Minecraft», — пишут эксперты Avast.

Сами скины распространяются в PNG-формате, после попадания в систему вредоносная программа форматирует жесткий диск зараженного компьютера.

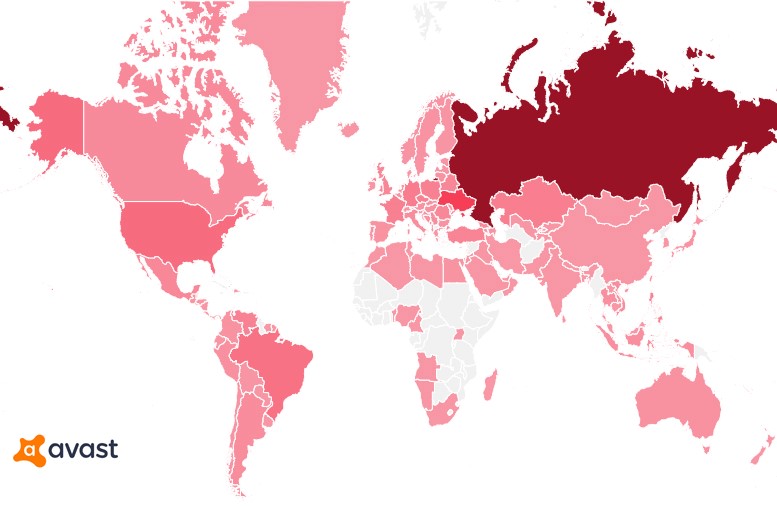
Предоставленная Avast инфографика отражает, что наибольшее число пострадавших от этого вредоноса пользователей находится в России.

Разработчики Minecraft в настоящее время устраняют эту проблему, а пользователям рекомендуется не скачивать скины из ненадежных источников.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru