



Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Специалисты антивирусной компании Avast сообщают о вредоносной программе, атакующей игроков популярной инди-игры Minecraft. По оценкам компании, за месяц жертвами вредоноса стали более 50 тысяч пользователей.

Оказалось, что злонамеренная составляющая крылась в «скинах» Minecraft, которые позволяют изменять вид персонажа игры. Как правило, эти скины размещаются на различных форумах, сторонних ресурсах, откуда их и скачивают пользователи.

«Вредоносный код совершенно не впечатляет, подобное можно найти на сайтах, предоставляющих инструкции, как создать вирусы с помощью Notepad. Будет справедливо предположить, что в этом случае за атакой стоят непрофессиональные киберпреступники. Куда большее опасение вызывает загрузка вредоносных скинов на сайт Minecraft», — пишут эксперты Avast.

Сами скины распространяются в PNG-формате, после попадания в систему вредоносная программа форматирует жесткий диск зараженного компьютера.

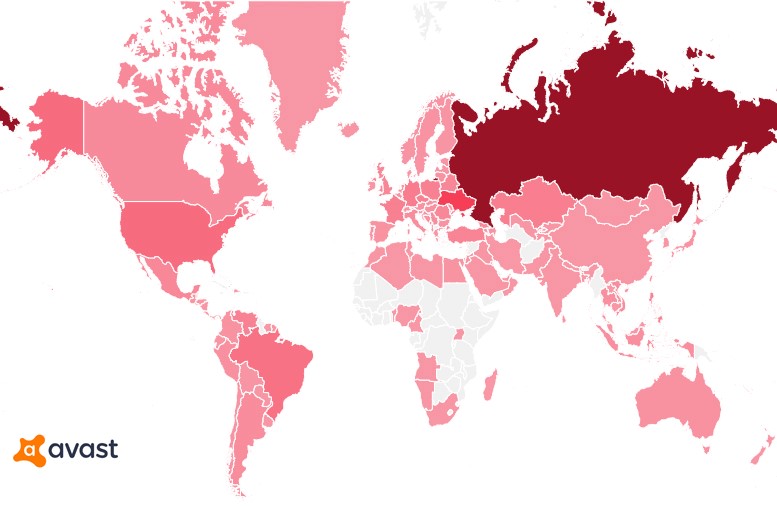
Предоставленная Avast инфографика отражает, что наибольшее число пострадавших от этого вредоноса пользователей находится в России.

Разработчики Minecraft в настоящее время устраняют эту проблему, а пользователям рекомендуется не скачивать скины из ненадежных источников.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru