



Опубликована утилита, детектирующая и сканирующая CMS на уязвимости

Опубликована утилита, детектирующая и сканирующая CMS на уязвимости

Опубликована утилита, детектирующая и сканирующая CMS на уязвимости

Пользователь GitHub под именем HA71 выложил инструмент, способный обнаруживать использование различных систем управления содержимым (CMS), а затем определять список действительных инструментов аудита безопасности для обнаруженной CMS.

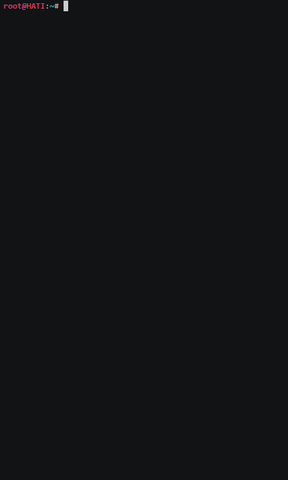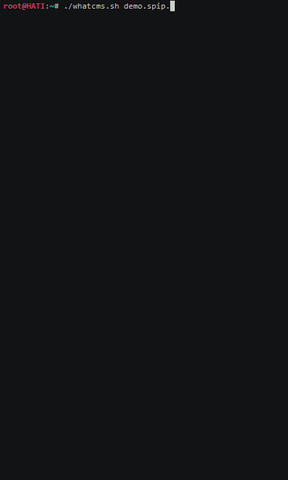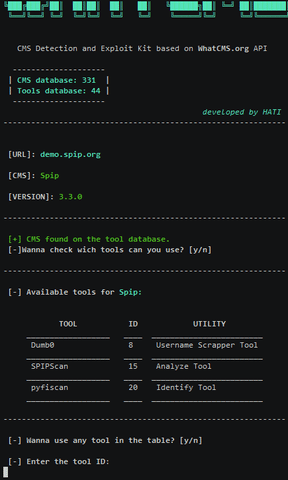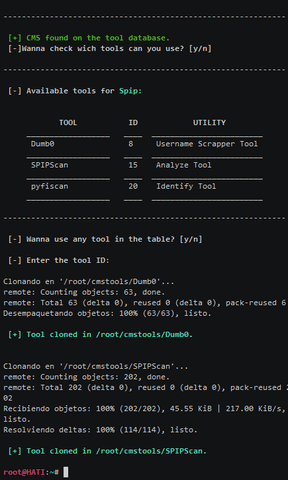
Инструмент получил имя WhatCMS, он использует API сервиса whatcms.org, в настоящее время он способен детектировать более 330 различных CMS. Для использования вам понадобится ключ API, который можно получить здесь.

Воспользоваться инструментом можно при помощи следующей команды: ./whatcms.sh example.com. Также можно использовать ключи:

-h          Отображает справку
-wh         Проверяет данные хостинга
--tools     Отображает информацию об инструментах

Со списком детектируемых CMS можно ознакомиться по этой ссылке. Также в комплект входят следующие инструменты:

Инструменты Утилита URL репозитория
Dumb0 Username Scrapper Tool https://github.com/0verl0ad/Dumb0/
CMSsc4n Identify Tool https://github.com/n4xh4ck5/CMSsc4n
Puppet Identify Tool https://github.com/Poil/puppet-websites-facts
pyfiscan Identify Tool https://github.com/fgeek/pyfiscan
XAttacker Exploit Tool https://github.com/Moham3dRiahi/XAttacker
beecms Exploit Tool https://github.com/CHYbeta/cmsPoc
CMSXPL Exploit Tool https://github.com/tanprathan/CMS-XPL
JMassExploiter Exploit Tool https://github.com/anarcoder/JoomlaMassExploiter
WPMassExploiter Exploit Tool https://github.com/anarcoder/WordPressMassExploiter
CMSExpFram Exploit Tool https://github.com/Q2h1Cg/CMS-Exploit-Framework
LotusXploit Exploit Tool https://github.com/Hood3dRob1n/LotusCMS-Exploit
BadMod Exploit Tool https://github.com/MrSqar-Ye/BadMod
M0B Exploit Tool https://github.com/mobrine-mob/M0B-tool
LetMeFuckIt Exploit Tool https://github.com/onthefrontline/LetMeFuckIt-Scanner
magescan Exploit Tool https://github.com/steverobbins/magescan
PRESTA Exploit Tool https://github.com/AlisamTechnology/PRESTA-modules-shell-exploit
EktronE Exploit Tool https://github.com/tomkallo/Ektron_CMS_8.02_exploit
XBruteForcer Brute Force Tool https://github.com/Moham3dRiahi/XBruteForcer
CoMisSion Analyze Tool https://github.com/Intrinsec/comission
droopescan Analyze Tool https://github.com/droope/droopescan
CMSmap Analyze Tool https://github.com/Dionach/CMSmap
JoomScan Analyze Tool https://github.com/rezasp/joomscan
VBScan Analyze Tool https://github.com/rezasp/vbscan
JoomlaScan Analyze Tool https://github.com/drego85/JoomlaScan
c5scan Analyze Tool https://github.com/auraltension/c5scan
T3scan Analyze Tool https://github.com/Oblady/T3Scan
moodlescan Analyze Tool https://github.com/inc0d3/moodlescan
SPIPScan Analyze Tool https://github.com/PaulSec/SPIPScan
WPHunter Analyze Tool https://github.com/aryanrtm/WP-Hunter
WPSeku Analyze Tool https://github.com/m4ll0k/WPSeku
ACDrupal Analyze Tool https://github.com/mrmtwoj/ac-drupal
Plown Analyze Tool https://github.com/unweb/plown
conscan Analyze Tool https://github.com/nullsecuritynet/tools/tree/master/scanner/conscan
CMSScanner Analyze Tool https://github.com/CMS-Garden/cmsscanner
cmsExplorer Analyze Tool https://code.google.com/archive/p/cms-explorer
WPScan Analyze Tool https://github.com/wpscanteam/wpscan
MooScan Analyze Tool https://github.com/vortexau/mooscan
Scanners Analyze Tool https://github.com/b3o1/Scanners
LiferayScan Analyze Tool https://github.com/bcoles/LiferayScan
InfoLeak Analyze Tool https://github.com/SIWECOS/InfoLeak-Scanner
joomlavs Analyze Tool https://github.com/rastating/joomlavs
WAScan Analyze Tool https://github.com/m4ll0k/WAScan
RedHawk Analyze Tool https://github.com/Tuhinshubhra/RED_HAWK
HostileSBF Analyze Tool https://github.com/nahamsec/HostileSubBruteforcer
Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru