



RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

Отчеты компании FireEye свидетельствуют о том, что новая вредоносная кампания в течение последних нескольких месяцев использовала уязвимые сайты для распространения инструмента для удаленного доступа (RAT) NetSupport Manager, замаскированного под обновления программ.

NetSupport Manager — коммерческий продукт используемый администраторами для удаленного доступа к клиентским компьютерам. Следовательно, этот инструмент могут использовать и злоумышленники для получения несанкционированного доступа к компьютерам своих жертв.

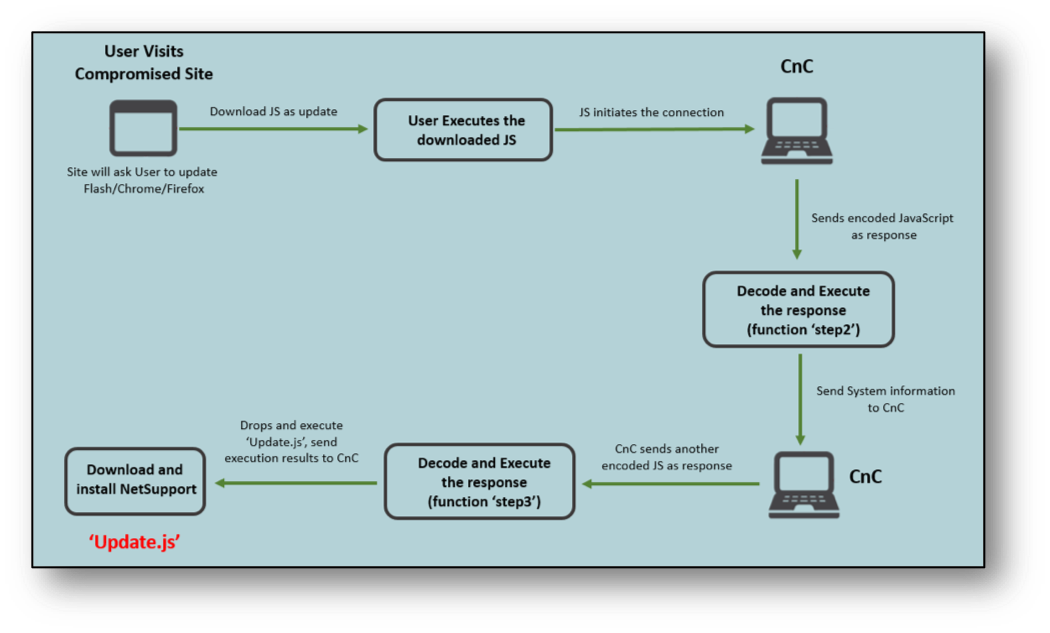
В качестве маскировки киберпреступники пытаются преподнести этот инструмент как обновления для таких программ, как Adobe Flash, Chrome и FireFox. Если пользователь принимает решение воспользоваться такими «обновлениями», на его компьютер загружается вредоносный JavaScript, чаще всего по ссылке Dropbox.

Вредонос для начала собирает основную системную информацию и отправляет ее на сервер, далее получает дополнительные команды от сервера, а затем выполняет JavaScript для доставки финального пейлоада. Как пишут эксперты FireEye, злонамеренный JavaScript-файл называется Update.js, он запускается из каталога %AppData% при помощи wscript.exe.

Злоумышленники использовали несколько слоев обфускации файла JavaScript, чтобы затруднить анализ вредоносного содержимого. В частности, для получения ключа дешифровки использовались функции caller и callee, что гарантировало экстренное завершение работы скрипта, если аналитик попытается деобфусцировать зловред.

После первого запуска JavaScript инициирует подключение к командному серверу C&C, отправляя туда значение с именем tid и текущей датой системы. После этого скрипт декодирует ответ сервера и выполняет его как функцию с именем step2.

Эта функция собирает различную системную информацию, кодирует ее и отправляет на сервер. Среди такой информации: архитектура, имя компьютера, имя пользователя, процессоры, ОС, производитель, модель, версия BIOS, антивирусные продукты, MAC-адрес, список процессов и прочее.

После всех этих этапов злонамеренный сервер отвечает функцией step3, далее посредством файла Update.js на компьютер пользователя загружается финальная полезная нагрузка. В коде используются команды PowerShell для загрузки нескольких файлов с сервера, среди них исполняемый файл 7zip, запароленный архив, содержащий RAT, а также скрипт для установки клиента NetSupport в системе.

С помощью NetSupport Manager злоумышленники могут получить удаленный доступ к взломанным системам, переносить файлы, запускать приложения, получать местоположение системы и собирать необходимую информацию.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru