



RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

RAT-вредонос распространяется под видом обновлений Adobe Flash, Chrome

Отчеты компании FireEye свидетельствуют о том, что новая вредоносная кампания в течение последних нескольких месяцев использовала уязвимые сайты для распространения инструмента для удаленного доступа (RAT) NetSupport Manager, замаскированного под обновления программ.

NetSupport Manager — коммерческий продукт используемый администраторами для удаленного доступа к клиентским компьютерам. Следовательно, этот инструмент могут использовать и злоумышленники для получения несанкционированного доступа к компьютерам своих жертв.

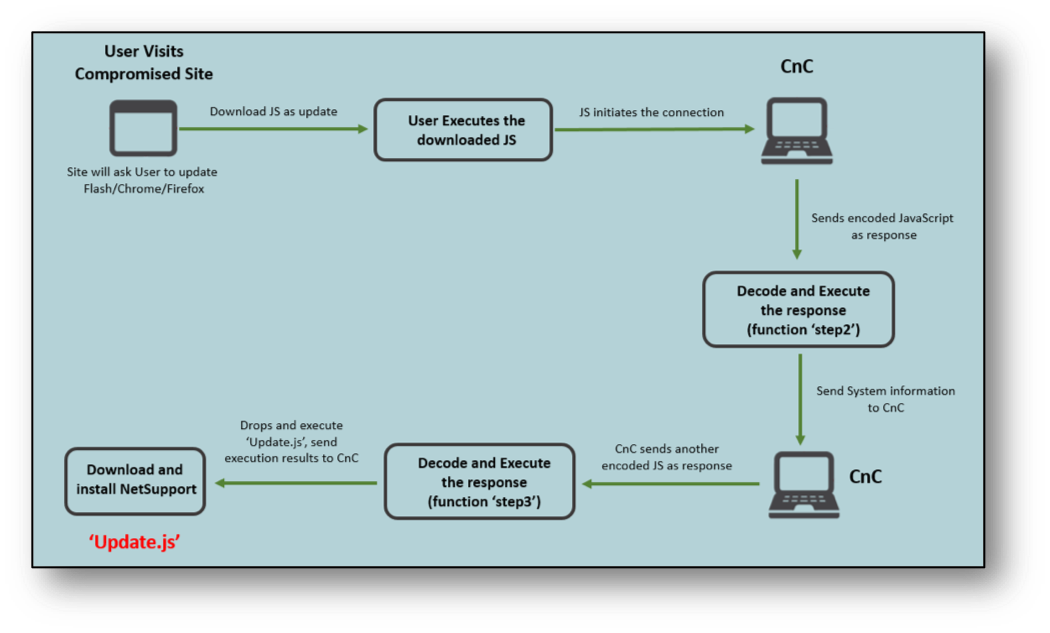
В качестве маскировки киберпреступники пытаются преподнести этот инструмент как обновления для таких программ, как Adobe Flash, Chrome и FireFox. Если пользователь принимает решение воспользоваться такими «обновлениями», на его компьютер загружается вредоносный JavaScript, чаще всего по ссылке Dropbox.

Вредонос для начала собирает основную системную информацию и отправляет ее на сервер, далее получает дополнительные команды от сервера, а затем выполняет JavaScript для доставки финального пейлоада. Как пишут эксперты FireEye, злонамеренный JavaScript-файл называется Update.js, он запускается из каталога %AppData% при помощи wscript.exe.

Злоумышленники использовали несколько слоев обфускации файла JavaScript, чтобы затруднить анализ вредоносного содержимого. В частности, для получения ключа дешифровки использовались функции caller и callee, что гарантировало экстренное завершение работы скрипта, если аналитик попытается деобфусцировать зловред.

После первого запуска JavaScript инициирует подключение к командному серверу C&C, отправляя туда значение с именем tid и текущей датой системы. После этого скрипт декодирует ответ сервера и выполняет его как функцию с именем step2.

Эта функция собирает различную системную информацию, кодирует ее и отправляет на сервер. Среди такой информации: архитектура, имя компьютера, имя пользователя, процессоры, ОС, производитель, модель, версия BIOS, антивирусные продукты, MAC-адрес, список процессов и прочее.

После всех этих этапов злонамеренный сервер отвечает функцией step3, далее посредством файла Update.js на компьютер пользователя загружается финальная полезная нагрузка. В коде используются команды PowerShell для загрузки нескольких файлов с сервера, среди них исполняемый файл 7zip, запароленный архив, содержащий RAT, а также скрипт для установки клиента NetSupport в системе.

С помощью NetSupport Manager злоумышленники могут получить удаленный доступ к взломанным системам, переносить файлы, запускать приложения, получать местоположение системы и собирать необходимую информацию.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru