



AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

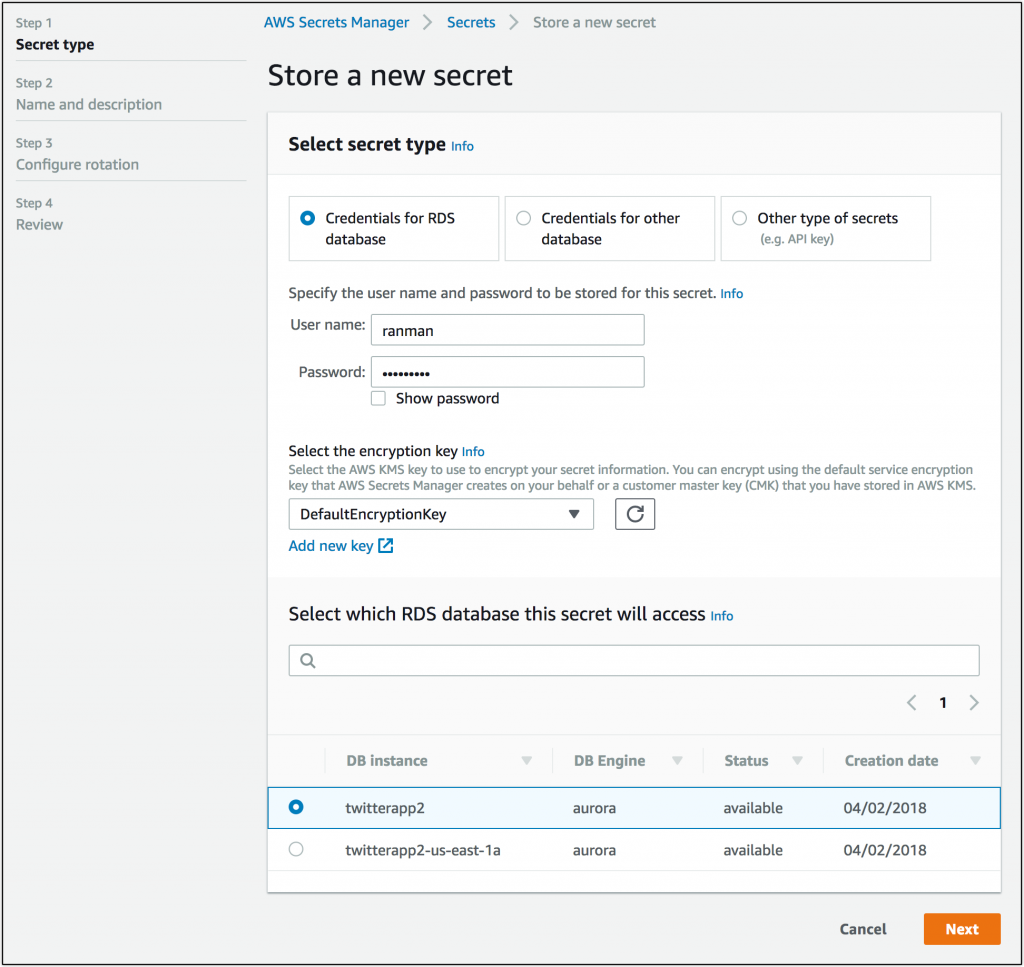
Анонсировано новое решение AWS Secrets Manager, которое позволит легко хранить и использовать ваши учетные данные с помощью API или интерфейса командой строки AWS. Об этом компания Amazon сообщила сегодня в своем блоге.

«Управление учетными данными баз данных, паролями и ключами API может представлять не такую уж сложную задачу, когда вы работаете локально с одной машиной и одним приложением. Однако по мере роста количества микросервисов хранить и использовать такие данные становится куда более сложной задачей» — подчеркивает Amazon.

Раньше клиентам приходилось поддерживать дополнительную инфраструктуру исключительно для управления такими данными, что могло повлечь за собой дополнительные затраты, а также вносить излишнюю сложность в сами системы.

«Представьте себе такую ситуацию — у вас есть приложение, которое принимает входящие твиты из Twitter и хранит их в базе данных Amazon Aurora. Раньше бы вам пришлось запрашивать имя пользователя и пароль у администратора базы данных и вставлять эти учетные данные в переменные окружения», — пишет компания.

«Также было необходимо, чтобы отвечающий за социальные сети человек создавал учетные данные Twitter API, что представляет собой очень сложный процесс. С помощью Secrets Manager администратор может предоставить учетные данные всего один раз, после чего просто полагаться на Secrets Manager, который поможет автоматически обновлять эти данные».

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru