



AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

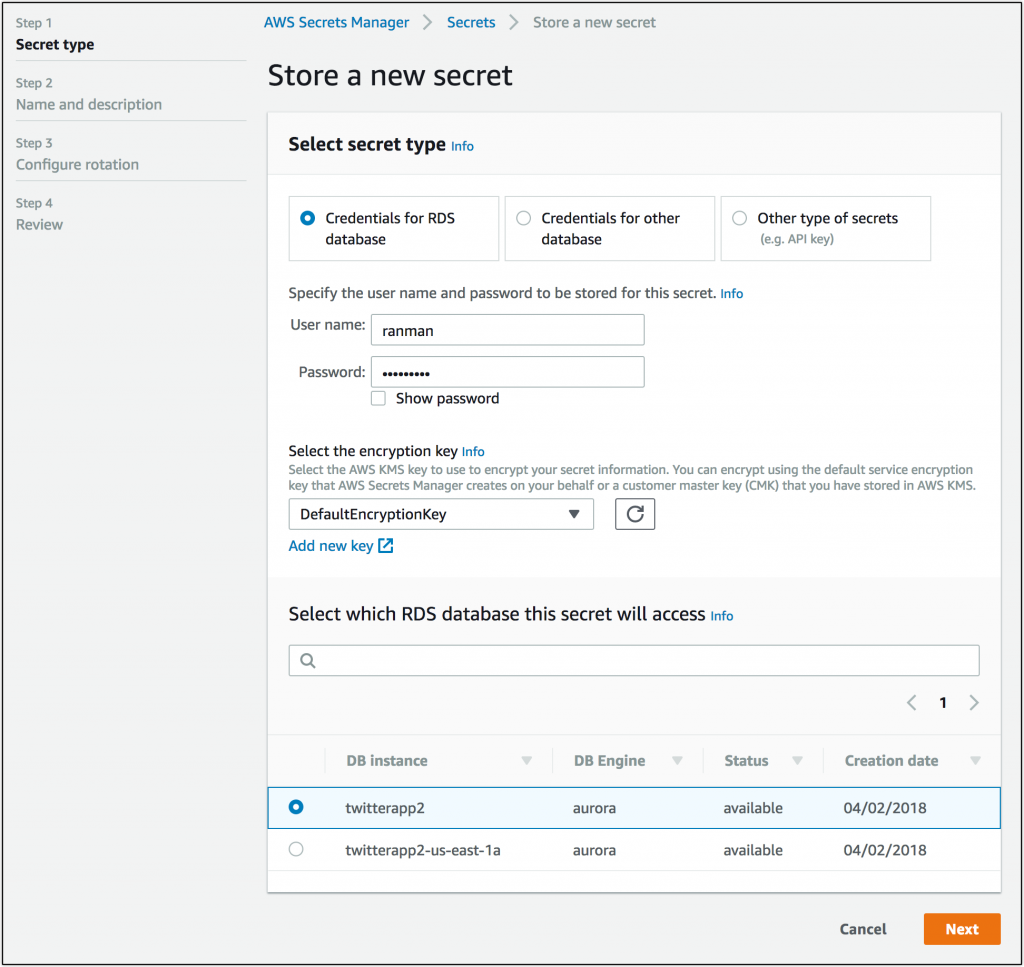
Анонсировано новое решение AWS Secrets Manager, которое позволит легко хранить и использовать ваши учетные данные с помощью API или интерфейса командой строки AWS. Об этом компания Amazon сообщила сегодня в своем блоге.

«Управление учетными данными баз данных, паролями и ключами API может представлять не такую уж сложную задачу, когда вы работаете локально с одной машиной и одним приложением. Однако по мере роста количества микросервисов хранить и использовать такие данные становится куда более сложной задачей» — подчеркивает Amazon.

Раньше клиентам приходилось поддерживать дополнительную инфраструктуру исключительно для управления такими данными, что могло повлечь за собой дополнительные затраты, а также вносить излишнюю сложность в сами системы.

«Представьте себе такую ситуацию — у вас есть приложение, которое принимает входящие твиты из Twitter и хранит их в базе данных Amazon Aurora. Раньше бы вам пришлось запрашивать имя пользователя и пароль у администратора базы данных и вставлять эти учетные данные в переменные окружения», — пишет компания.

«Также было необходимо, чтобы отвечающий за социальные сети человек создавал учетные данные Twitter API, что представляет собой очень сложный процесс. С помощью Secrets Manager администратор может предоставить учетные данные всего один раз, после чего просто полагаться на Secrets Manager, который поможет автоматически обновлять эти данные».

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru