



Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступная группа, известная как JokerStash, продает данные более 5 миллионов кредитных и дебетовых карт, принадлежащих американским клиентам компаний Saks Fifth Avenue и Lord & Taylor.

Как сообщают исследователи компании Gemini Advisory, киберпреступники приняли решение продавать данные по частям, предлагая на данный момент 35 000 данных клиентов Saks Fifth Avenue, а также 90 000 данных клиентов Lord & Taylor. Эксперты полагают, что пройдет несколько месяцев, прежде чем злоумышленники предложат для продажи весь архив данных.

Исследователи утверждают, что данные банковских карт были похищены при помощи вредоносной программы, которую киберпреступники установили в POS-терминалы, принадлежащие Saks Fifth Avenue и Lord & Taylor.

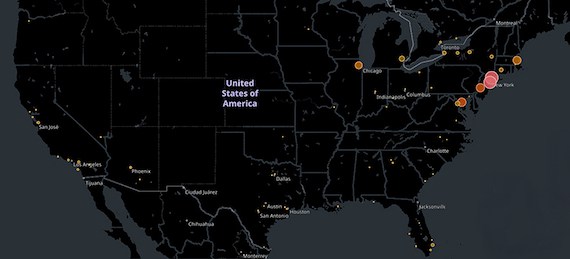
Gemini Advisory опубликовала карту, которая отражает затронутые инцидентом районы США.

Эта утечка самая крупная за последнее время по своим масштабам. Пострадавшим пользователям рекомендуется заменить свои карты, либо же настроить уведомления, которые буду предупреждать их о подозрительной активности.

Специалисты считают, что интернет-магазины вышеназванных компаний никак не пострадали, а значит клиентам, которые совершали покупки онлайн бояться нечего.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru