



Баг в парсере QR-кодов в iOS может быть использован злоумышленниками

Баг в парсере QR-кодов в iOS может быть использован злоумышленниками

Баг в парсере QR-кодов в iOS может быть использован злоумышленниками

Уязвимость в стандартном приложении камеры iOS может быть использована злоумышленниками для перенаправления пользователей на вредоносные веб-сайты. Как сообщают специалисты, проблема связана со встроенным считывателем QR-кода.

Брешь присутствует в последних релизах iOS 11 для iPhone, iPad и iPod touch, именно в iOS 11 появилась возможность автоматического считывания QR-кодов при использовании стандартного приложения камеры.

Чтобы прочитать QR-код, пользователям необходимо просто открыть камеру и навести фокус на QR-код. Таким образом, если там содержится ссылка, система отобразит пользователю уведомление с адресом этой ссылки, с помощью которого можно перейти на сайт.

Однако по словам исследователя Романа Мюллера, URL-адрес можно изменить. Эксперт обнаружил, что парсер URL встроенного считывателя QR-кода в iOS неправильно определяет имя хоста в URL-адресе, что позволяет изменять отображаемый URL-адрес в уведомлении и заманивать пользователей на вредоносные сайты.

«У парсера есть проблема, связанная с обнаружением имени хоста в адресе. Скорее всего, он обрабатывает “xxx\” как имя пользователя, которого надо отправить на “facebook.com:443”. В то же время Safari берет полную строку “xxx\@facebook.com” в качестве имени пользователя, а “443” в качестве пароля, которые отправляются на “infosec.rm-it.de”. Это приводит к тому, что в уведомлении отображается другое имя хоста, не то, которое фактически открыто в Safari», — пишет эксперт в блоге.

Мюллер создал QR-код, содержащий следующий URL-адрес:

https://xxx\@facebook.com:443@infosec.rm-it.de/

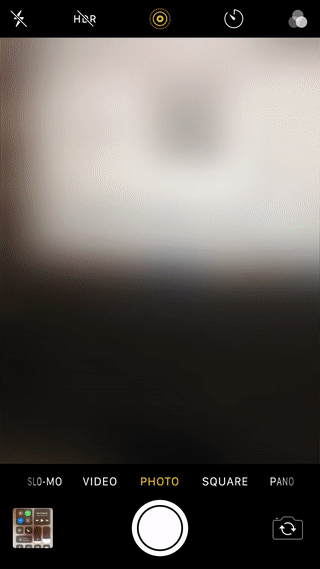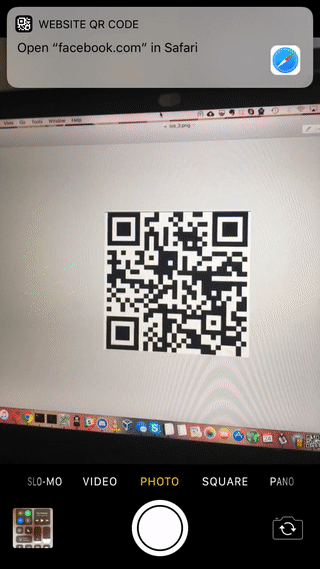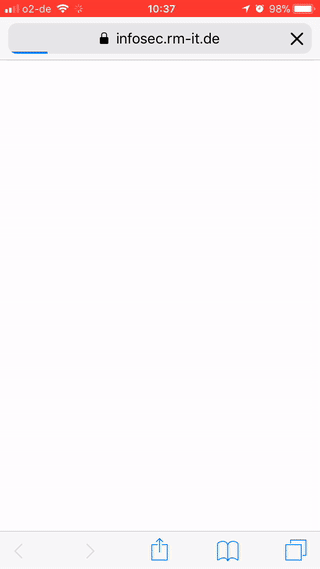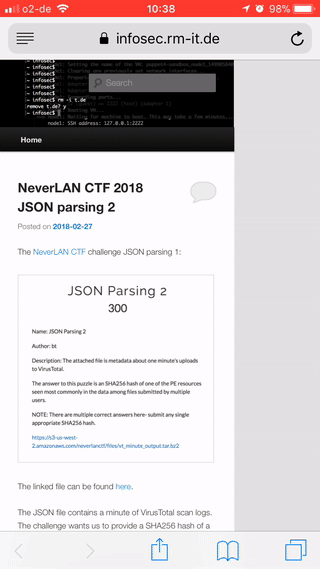
Когда он отсканировал его с помощью камеры iOS, а устройстве появилось следующее уведомление:

Open “facebook.com” in Safari (Открыть “facebook.com” в Safari).

После нажатия на это уведомление вместо Facebook откроется https://infosec.rm-it.de/. Эксперт успешно протестировал проблему на своем iPhone X под управлением iOS 11.2.6.

Мюллер сообщил о своей находке Apple в декабре прошлого года, однако проблема до сих пор не исправлена.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru