



Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

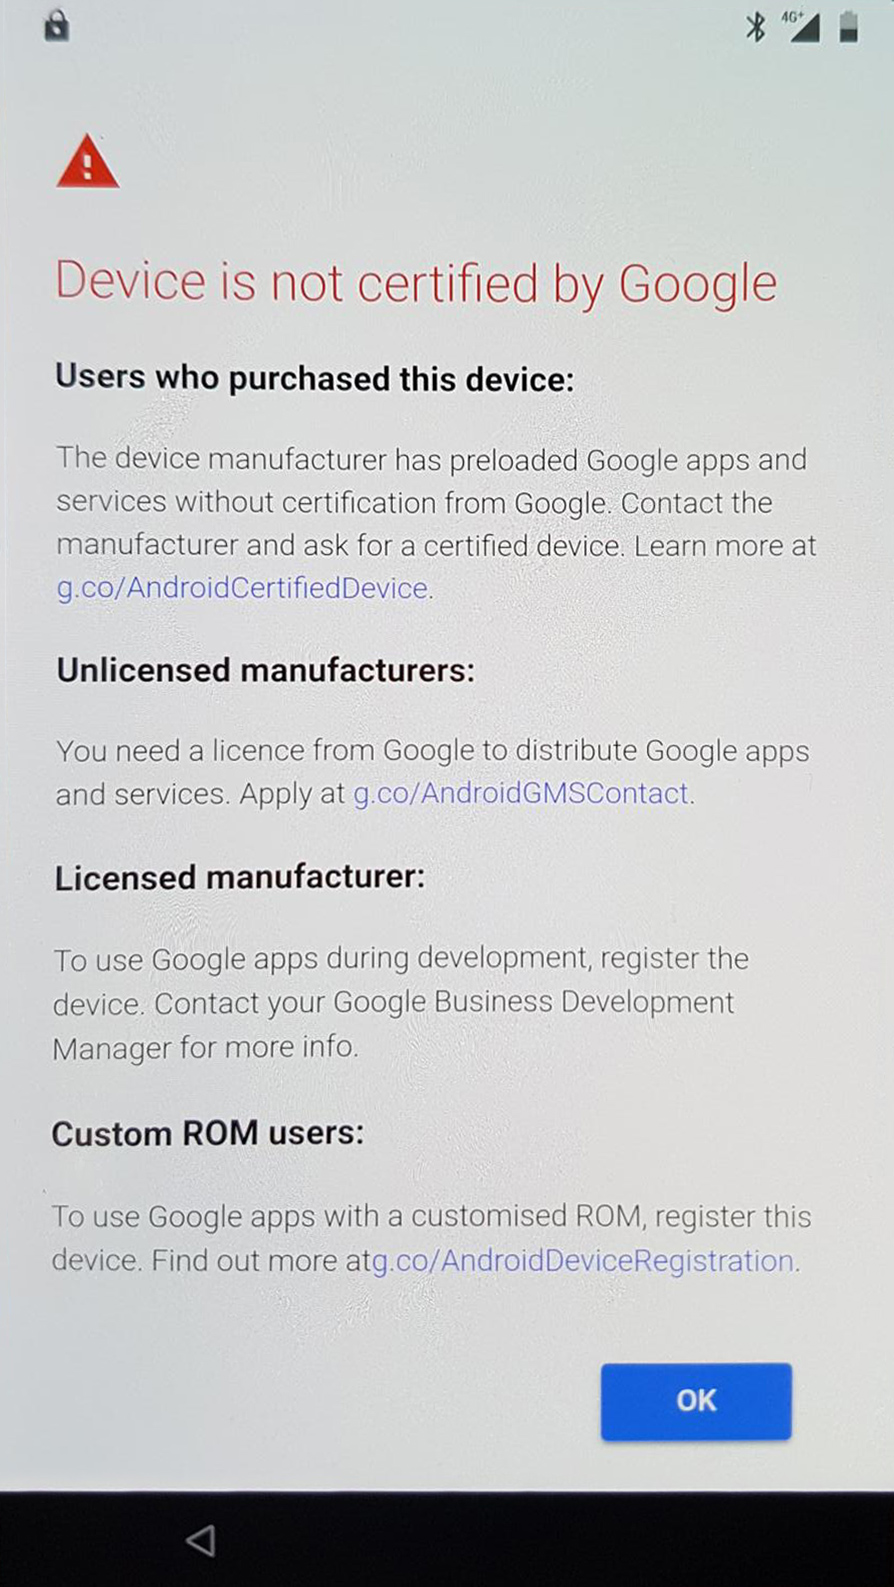
Как сообщает сообщество разработчиков XDA Developers, на нелицензированных устройствах Android скоро нельзя будет осуществить вход в систему под учетной записью Google. При попытке это сделать пользователю будет отображаться предупреждение «Device is not certified by Google» («Устройство не сертифицировано Google»).

Все дело в том, что такие приложение, как Play Store, Gmail, Google Maps и прочие не распространяются свободно. Google предоставляет лицензию на них производителям устройств на определенных условиях. В частности, эти условия должны позволять корпорации контролировать использование мобильной операционной системы.

По умолчанию все приложения из соответствующего набора от Google должны быть установлены вместе, кроме того, устройства должны соответствовать постоянно растущему списку требований для обеспечения совместимости приложений.

Не соответствующие требованиям совместимости Google версии Android не могут называться «Android» (зарегистрированный товарный знак Google), поэтому они являются форками. Самым простым примером форка является Amazon Kindle Fire.

Поскольку лицензированные приложения Google можно загрузить не только из Play Store, но и на различных форумах и в сторонних магазинах, производители устройств на Android могут установить их. Однако если устройство несовместимо, будет отображаться следующее предупреждение.

Пользователи кастомных прошивок тоже будут видеть подобные сообщения.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru