



Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

Google ограничит свои сервисы для несертифицированных Android-устройств

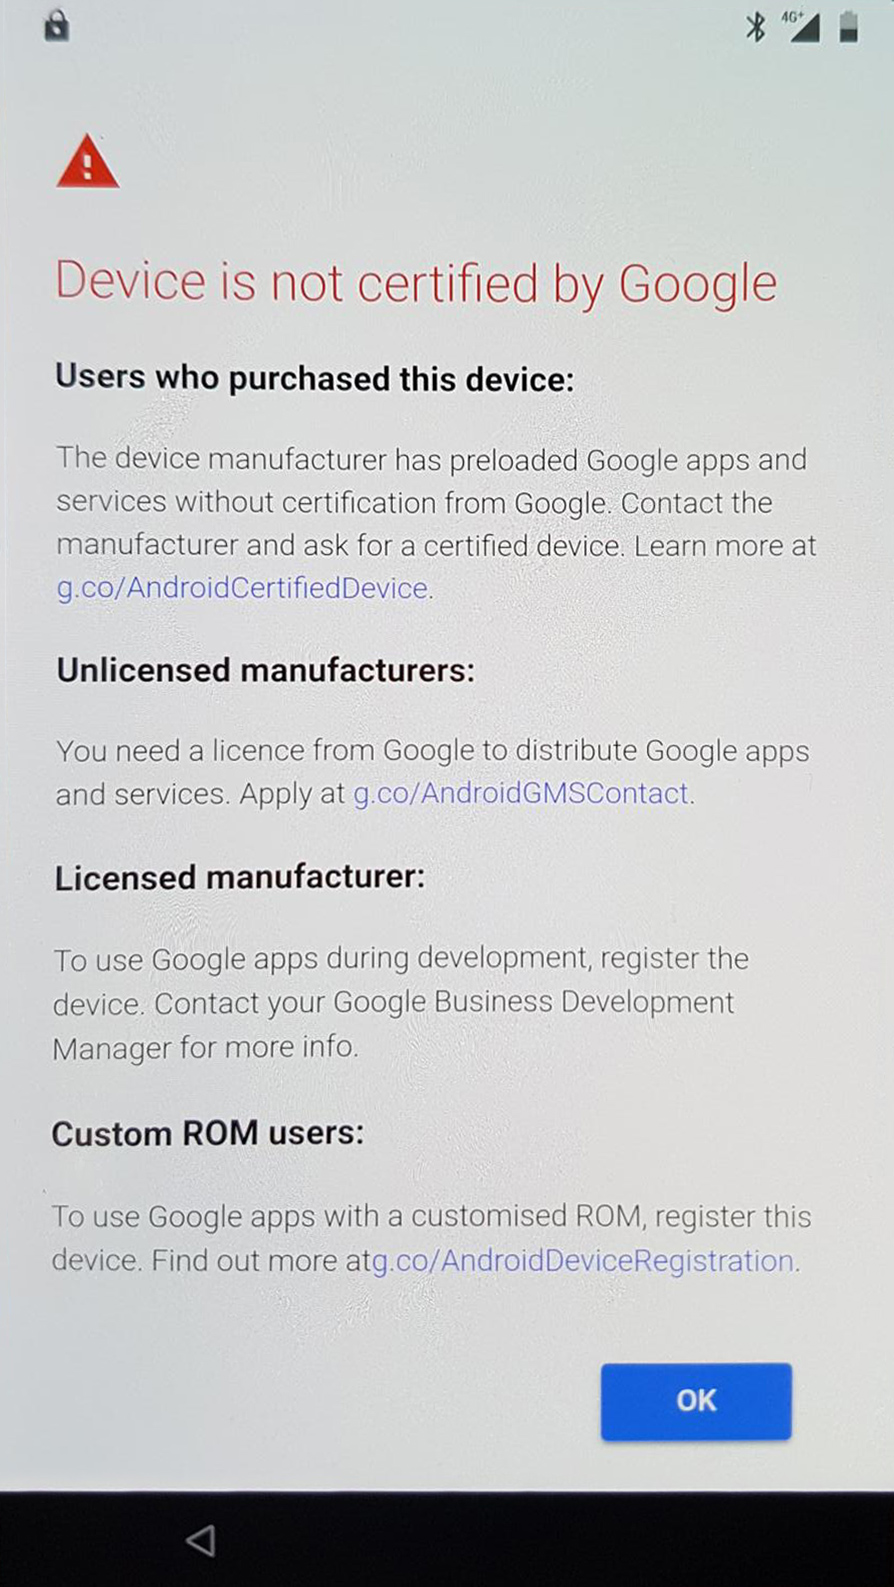
Как сообщает сообщество разработчиков XDA Developers, на нелицензированных устройствах Android скоро нельзя будет осуществить вход в систему под учетной записью Google. При попытке это сделать пользователю будет отображаться предупреждение «Device is not certified by Google» («Устройство не сертифицировано Google»).

Все дело в том, что такие приложение, как Play Store, Gmail, Google Maps и прочие не распространяются свободно. Google предоставляет лицензию на них производителям устройств на определенных условиях. В частности, эти условия должны позволять корпорации контролировать использование мобильной операционной системы.

По умолчанию все приложения из соответствующего набора от Google должны быть установлены вместе, кроме того, устройства должны соответствовать постоянно растущему списку требований для обеспечения совместимости приложений.

Не соответствующие требованиям совместимости Google версии Android не могут называться «Android» (зарегистрированный товарный знак Google), поэтому они являются форками. Самым простым примером форка является Amazon Kindle Fire.

Поскольку лицензированные приложения Google можно загрузить не только из Play Store, но и на различных форумах и в сторонних магазинах, производители устройств на Android могут установить их. Однако если устройство несовместимо, будет отображаться следующее предупреждение.

Пользователи кастомных прошивок тоже будут видеть подобные сообщения.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru