



Американские военные изобразили кибервойну с Россией в комиксе

Американские военные изобразили кибервойну с Россией в комиксе

Американские военные изобразили кибервойну с Россией в комиксе

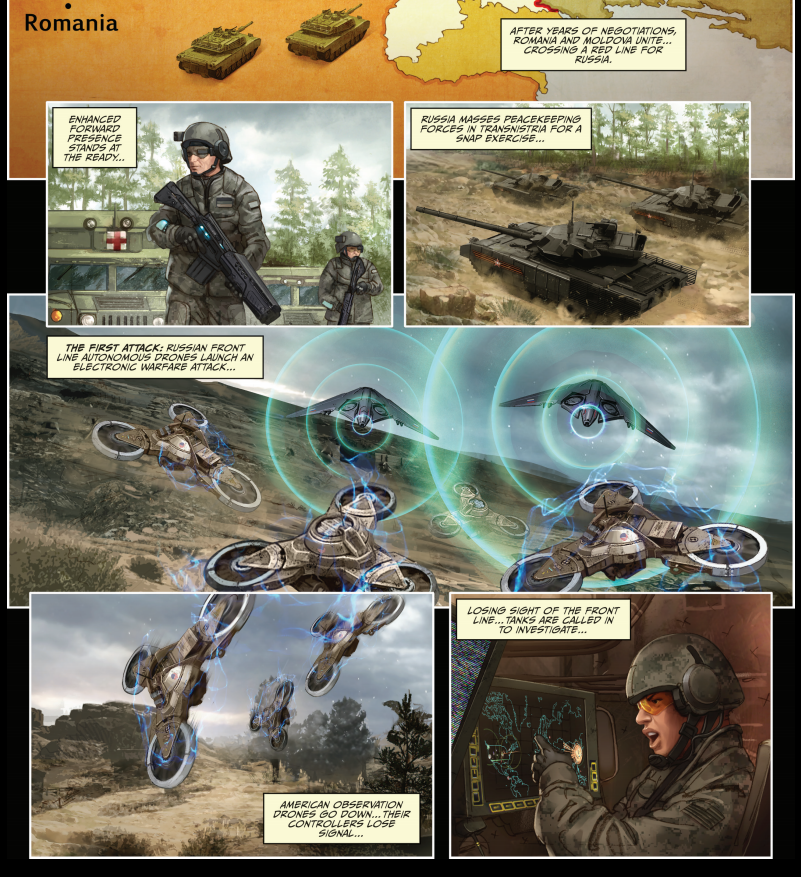
Американские кибервоенные опубликовали серию комиксов, основная тема которых вертится вокруг киберугроз для США. Интересно то, что в одном из этих комиксов описывается военное столкновение России и США.

В комиксе под названием Silent Ruin («Тихий руин») рассказывается в противостоянии США и России, разворачивающемся на территории Молдавии. Основной фокус авторов комикса сосредоточен на демонстрации применения современных технологий в военных целях.

Например, там изображается атака российских дронов, которые благодаря современным технологиям уничтожают оборудование американцев, получая преимущество в ходе битвы. Это пример того, что сама форма военного столкновения будет кардинально отличаться от того, что мы наблюдали между странами ранее.

Заканчивается этот комикс тем, что российским военным силам удается добраться на танках до американского консульства.

Цитируя автора текста комикса Брайна Джонсона, СМИ сообщают, что целью киберармии была доходчивая форма донесения информации о возможных угрозах до всех пластов населения.

Всего эта серия насчитывает четыре комикса, другие из которых получили названия Dark Hammer, Engineering a Traitor и 11/25/27.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru