



2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

Компания «Код безопасности» провела аналитическое исследование «Защита виртуальной инфраструктуры». В результате были выявлены особенности архитектуры виртуальной среды российских компаний, специфика обрабатываемой и хранящейся информации, определены наиболее критичные ИБ-риски и наиболее эффективные способы защиты при использовании средств виртуализации.

Для того чтобы оценить особенности обеспечения защиты информации в виртуальной среде, аналитики опросили более 300 представителей российских компаний, работающих в различных секторах экономики. Большинство компаний-респондентов применяют виртуализацию: хранят и обрабатывают в виртуальной инфраструктуре (ВИ) разные типы данных, размещают бизнес-критичные приложения.

Респонденты отметили, что в виртуальных инфраструктурах хранят и обрабатывают общедоступную информацию (76%), конфиденциальные данные (70%) и сведения, составляющие государственную тайну (3%). При этом почти у половины компаний в виртуальной среде одновременно хранятся и обрабатываются разные типы данных.

Поскольку структура обрабатываемой информации неоднородна, организациям необходимо серьезно задуматься о разграничении прав доступа, в том числе – и собственных администраторов. Эта задача становится особенно актуальной с учетом данных, полученных в ходе исследования: для большей части респондентов основной опасностью при использовании средств виртуализации (независимо от размера компании) являются как умышленные, так и неумышленные действия администратора виртуальной инфраструктуры.

Особо остро это ощущают малые компании: представители 66% из них отметили, что боятся действий администратора ВИ. Эти опасения подтвердили и их коллеги из средних (65%) и крупных компаний (55%). Примечательно, что действий внешних злоумышленников опасаются в среднем лишь 38% российских компаний – участников опроса.

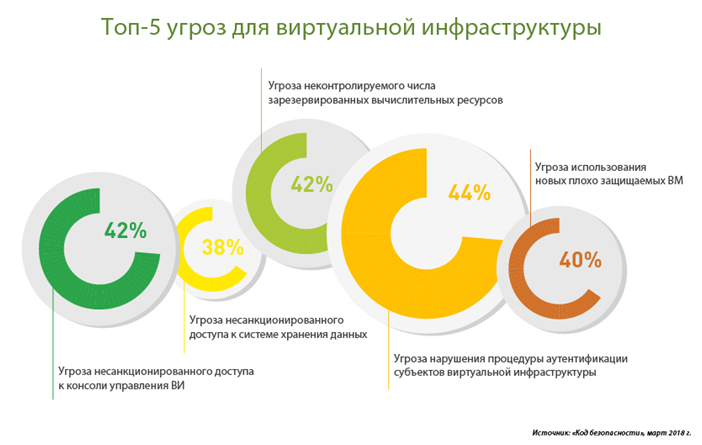
По мере возрастания популярности виртуализации расширяется и список угроз в этой области. Факторы, вызывающие наибольшее опасение у корпоративного сектора, представлены на графике ниже:

Большинство респондентов «Кода безопасности» сходятся во мнении, что предотвратить риски и снизить критичность угроз в виртуальных средах поможет комплексный и системный подход к безопасности виртуальной инфраструктуры. Для построения целостной системы защиты необходимо обеспечить безопасность виртуальных машин, виртуальных сетей и средств управления гипервизором.

По мнению опрошенных специалистов, в число приоритетных требований при выборе решения для защиты виртуальной инфраструктуры входят: 

  • отсутствие высокой нагрузки на виртуальную инфраструктуру; 
  • низкие требования к ресурсам виртуализации; 
  • простота настройки и эксплуатации; 
  • отсутствие необходимости переконфигурирования ВИ; 
  • надежность и стабильность работы; 
  • поддержка современных платформ виртуализации; 
  • соответствие требованиям регулирующих органов.
Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru