



2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

Компания «Код безопасности» провела аналитическое исследование «Защита виртуальной инфраструктуры». В результате были выявлены особенности архитектуры виртуальной среды российских компаний, специфика обрабатываемой и хранящейся информации, определены наиболее критичные ИБ-риски и наиболее эффективные способы защиты при использовании средств виртуализации.

Для того чтобы оценить особенности обеспечения защиты информации в виртуальной среде, аналитики опросили более 300 представителей российских компаний, работающих в различных секторах экономики. Большинство компаний-респондентов применяют виртуализацию: хранят и обрабатывают в виртуальной инфраструктуре (ВИ) разные типы данных, размещают бизнес-критичные приложения.

Респонденты отметили, что в виртуальных инфраструктурах хранят и обрабатывают общедоступную информацию (76%), конфиденциальные данные (70%) и сведения, составляющие государственную тайну (3%). При этом почти у половины компаний в виртуальной среде одновременно хранятся и обрабатываются разные типы данных.

Поскольку структура обрабатываемой информации неоднородна, организациям необходимо серьезно задуматься о разграничении прав доступа, в том числе – и собственных администраторов. Эта задача становится особенно актуальной с учетом данных, полученных в ходе исследования: для большей части респондентов основной опасностью при использовании средств виртуализации (независимо от размера компании) являются как умышленные, так и неумышленные действия администратора виртуальной инфраструктуры.

Особо остро это ощущают малые компании: представители 66% из них отметили, что боятся действий администратора ВИ. Эти опасения подтвердили и их коллеги из средних (65%) и крупных компаний (55%). Примечательно, что действий внешних злоумышленников опасаются в среднем лишь 38% российских компаний – участников опроса.

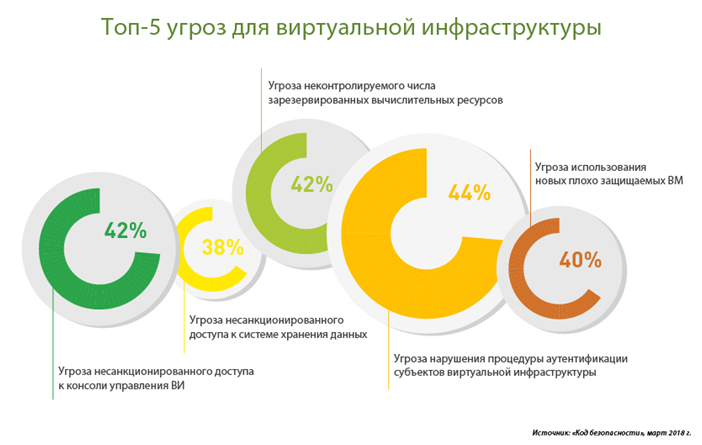
По мере возрастания популярности виртуализации расширяется и список угроз в этой области. Факторы, вызывающие наибольшее опасение у корпоративного сектора, представлены на графике ниже:

Большинство респондентов «Кода безопасности» сходятся во мнении, что предотвратить риски и снизить критичность угроз в виртуальных средах поможет комплексный и системный подход к безопасности виртуальной инфраструктуры. Для построения целостной системы защиты необходимо обеспечить безопасность виртуальных машин, виртуальных сетей и средств управления гипервизором.

По мнению опрошенных специалистов, в число приоритетных требований при выборе решения для защиты виртуальной инфраструктуры входят: 

  • отсутствие высокой нагрузки на виртуальную инфраструктуру; 
  • низкие требования к ресурсам виртуализации; 
  • простота настройки и эксплуатации; 
  • отсутствие необходимости переконфигурирования ВИ; 
  • надежность и стабильность работы; 
  • поддержка современных платформ виртуализации; 
  • соответствие требованиям регулирующих органов.
Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru