



Киберпреступники взломали учетную запись Twitter криптовалюты Verge

Киберпреступники взломали учетную запись Twitter криптовалюты Verge

Киберпреступники взломали учетную запись Twitter криптовалюты Verge

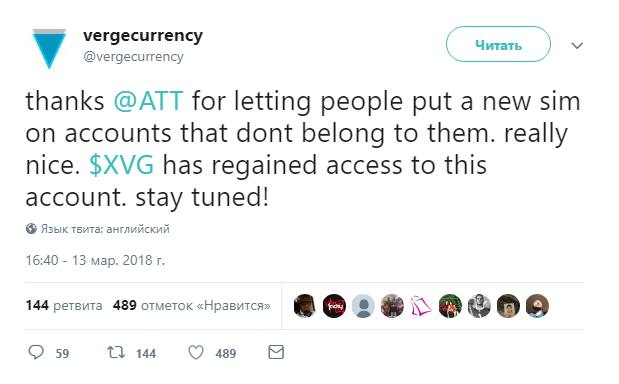
Киберпреступникам удалось получить доступ к аккаунту криптовалютного проекта Verge в Twitter. Примечательно, что создатели Verge делали упор на повышенную конфиденциальность, которую обещали пользователям.

После взлома злоумышленники распространили среди 265 тысяч фолловеров ложную информацию о похищении 1 миллиарда токенов XVG. Также была скомпрометирована личная учетная запись разработчика Verge, киберпреступники опубликовали снимок документа, удостоверяющего его личность.

Представители Verge, комментируя ситуация со взломом, обвинили в ситуации американского оператора AT&T, который позволяет абонентам «подключать новые sim-карты к учетным записям, которые им не принадлежат».

Несмотря на то, что Verge восстановила доступ к учетной записи в течение часа, этот инцидент все равно повлиял на стоимость этой криптовалюты, утверждается, что цена на нее резко просела.

В последнее время злоумышленники активно стараются добыть как можно больше криптовалюты, это касается не только Verge. На днях мы писали о вредоносных майнерах - новой угрозе информационной безопасности.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru