



Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Отмеченная на прошлой неделе вспышка заражений пользователей вредоносным майнером, в ходе которой было инфицировано почти полмиллиона компьютеров буквально за несколько часов, была вызвана бэкдор-версией популярного клиента BitTorrent MediaGet.

В этой кампании эксперты обнаружили вредоносную программу, получившую имя Dofoil (также Smoke Loader), зловред выполняет функции дроппера, устанавливая в систему жертвы добывающую криптовалюту Electroneum программу.

Вредонос Dofoil был обнаружен экспертами Microsoft 6-го марта на компьютерах пользователей из России, Турции и Украины. Команде специалистов, работающих над Windows Defender, удалось заблокировать атаку, прежде чем она могла нанести серьезный ущерб.

На тот момент исследователи не уточнили, что злоумышленникам понадобилось всего 12 часов для того, чтобы заразить такое огромное количество пользователей. Позже стало ясно, что в злонамеренной кампании принимала участие вредоносная версия BitTorrent-клиента MediaGet (mediaget.exe).

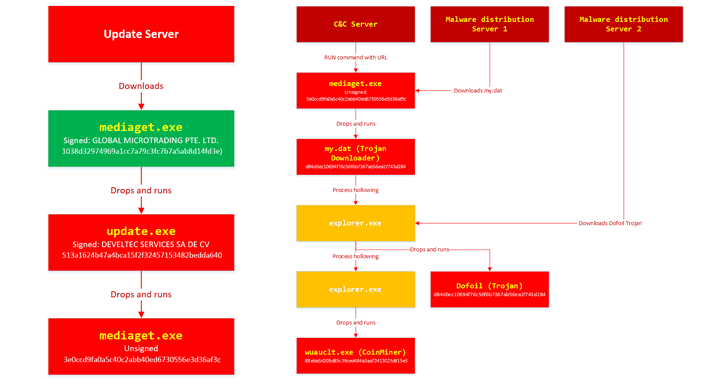
«Подписанная версия mediaget.exe загружает и запускает файл update.exe. Файл update.exe, в свою очередь, устанавливает на компьютер новый файл mediaget.exe, который имеет тот же функционал, что и оригинальный, однако также наделен возможностями бэкдора», — пишут исследователи в блоге.

Эксперты отметили схожесть этой схемы атаки с той, которая заражала пользователей при помощи вредоносной версии CCleaner.

Интересной особенностью является тот факт, что злоумышленники даже подписали вредоносный файл update.exe с использованием другого сертификата, что не помешало им пройти проверку легитимной версией MediaGet.

«Файл update.exe представляет собой упакованный InnoSetup SFX, в который встроена вредоносная версия файла mediaget.exe», — продолжают исследователи.

После успешного заражения пользователя бэкдор подключается к одному из четырех командных серверов (C&C), все они размещены в сетевой инфраструктуре Namecoin, и готовится принимать команды.

Затем он сразу же загружает компонент майнера и начинает использовать компьютеры жертв для добычи цифровой валюты. Также злоумышленники могут отправлять команды на загрузку дополнительных программ.

Сам вредонос, детектируемый как Trojan:Win32/Modimer.A, имеет сходство с оригинальным бинарником MediaGet в 98 %.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru