



Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Отмеченная на прошлой неделе вспышка заражений пользователей вредоносным майнером, в ходе которой было инфицировано почти полмиллиона компьютеров буквально за несколько часов, была вызвана бэкдор-версией популярного клиента BitTorrent MediaGet.

В этой кампании эксперты обнаружили вредоносную программу, получившую имя Dofoil (также Smoke Loader), зловред выполняет функции дроппера, устанавливая в систему жертвы добывающую криптовалюту Electroneum программу.

Вредонос Dofoil был обнаружен экспертами Microsoft 6-го марта на компьютерах пользователей из России, Турции и Украины. Команде специалистов, работающих над Windows Defender, удалось заблокировать атаку, прежде чем она могла нанести серьезный ущерб.

На тот момент исследователи не уточнили, что злоумышленникам понадобилось всего 12 часов для того, чтобы заразить такое огромное количество пользователей. Позже стало ясно, что в злонамеренной кампании принимала участие вредоносная версия BitTorrent-клиента MediaGet (mediaget.exe).

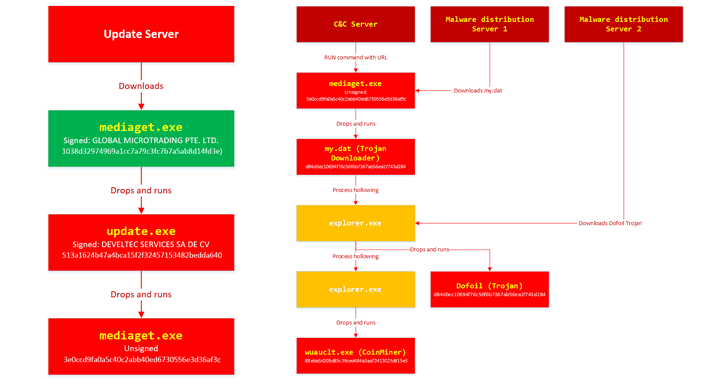
«Подписанная версия mediaget.exe загружает и запускает файл update.exe. Файл update.exe, в свою очередь, устанавливает на компьютер новый файл mediaget.exe, который имеет тот же функционал, что и оригинальный, однако также наделен возможностями бэкдора», — пишут исследователи в блоге.

Эксперты отметили схожесть этой схемы атаки с той, которая заражала пользователей при помощи вредоносной версии CCleaner.

Интересной особенностью является тот факт, что злоумышленники даже подписали вредоносный файл update.exe с использованием другого сертификата, что не помешало им пройти проверку легитимной версией MediaGet.

«Файл update.exe представляет собой упакованный InnoSetup SFX, в который встроена вредоносная версия файла mediaget.exe», — продолжают исследователи.

После успешного заражения пользователя бэкдор подключается к одному из четырех командных серверов (C&C), все они размещены в сетевой инфраструктуре Namecoin, и готовится принимать команды.

Затем он сразу же загружает компонент майнера и начинает использовать компьютеры жертв для добычи цифровой валюты. Также злоумышленники могут отправлять команды на загрузку дополнительных программ.

Сам вредонос, детектируемый как Trojan:Win32/Modimer.A, имеет сходство с оригинальным бинарником MediaGet в 98 %.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru