



В Firefox буду отключены API для датчиков приближения и освещения

В Firefox буду отключены API для датчиков приближения и освещения

В Firefox буду отключены API для датчиков приближения и освещения

Начиная с версии Firefox 60, релиз которой запланирован на май 2018 года, сайты не смогут использовать этот браузер для доступа к датчикам, предоставляющим информацию о приближении и окружающем освещении.

В настоящее время такой доступ у сайтов есть благодаря реализованным в Firefox API, известным как W3C Proximity и Ambient. Однако разработчики Mozilla приняли решение отключить доступ по умолчанию к этим двум API.

Сами API не будут удалены, добавятся лишь две настройки, контролирующие их состояние, они буду отключены по умолчанию. На деле это будет значить, что пользователю придется вручную активировать два «флажка», прежде чем какой-либо сайт сможет получить данные с датчика приближения и окружающего освещения.

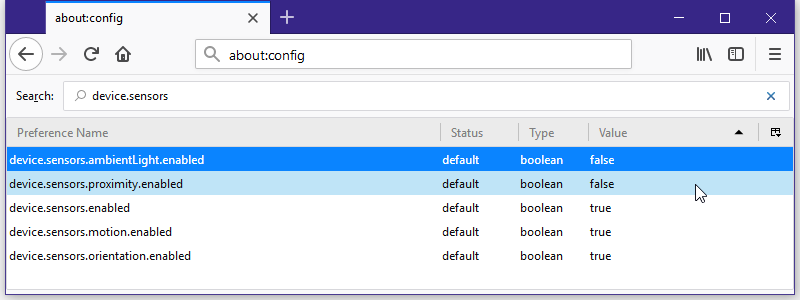
Эти две настройки будут доступны на странице настроек Firefox about:config. На скриншоте ниже показана последняя версия Firefox Nightly, в которой две эти настройки отключены.

Также в новой версии Firefox разработчики предусмотрели еще три настройки, которые отвечают за следующее: включить или отключить все API для датчиков, включить или отключить API датчика ориентации устройства и включить или отключить API Motion Sensor.

device.sensors.enabled
device.sensors.orientation.enabled
device.sensors.motion.enabled

Эти три настройки по умолчанию будут активированы, так как доступ к ним необходим многим сайтам.

Причиной отключения по умолчанию API датчика приближения и освещения стало исследование эксперта Лукаша Олейника, в котором эксперт продемонстрировал возможные способы атак на этот API, которые могут осуществить злоумышленники и рекламные сети.

Например, Олейник утверждал, что W3C Proximity Sensor API может позволить веб-сайтам и рекламодателям запрашивать местоположение соседних объектов в отношении смартфона или планшета пользователя. Кроме того, он также утверждал, что вредоносные сайты могут использовать API W3C Ambient Light Sensor для кражи данных браузера.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru