



Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Представители криптовалютной биржи Binance опубликовали объяснения относительно недавнего инцидента, в ходе которого злоумышленникам удалось получить доступ к некоторым аккаунтам. На данный момент средства пользователей находятся в безопасности, несанкционированные операции приостановлены, а слухи о компрометации биржи не подтвердились.

Оказалось, что все дело в банальных фишинговых схемах, о которых постоянно предупреждают пользователей. Киберпреступникам удалось продумать и подготовить серию фишинговых кампаний, целью которых были пользователи биржи Binance.

В ходе подготовительных действий злоумышленники собирали информацию об ученых записях, а в самих вредоносных операциях использовали поддельные домены, которые были искусно замаскированы под легитимные.

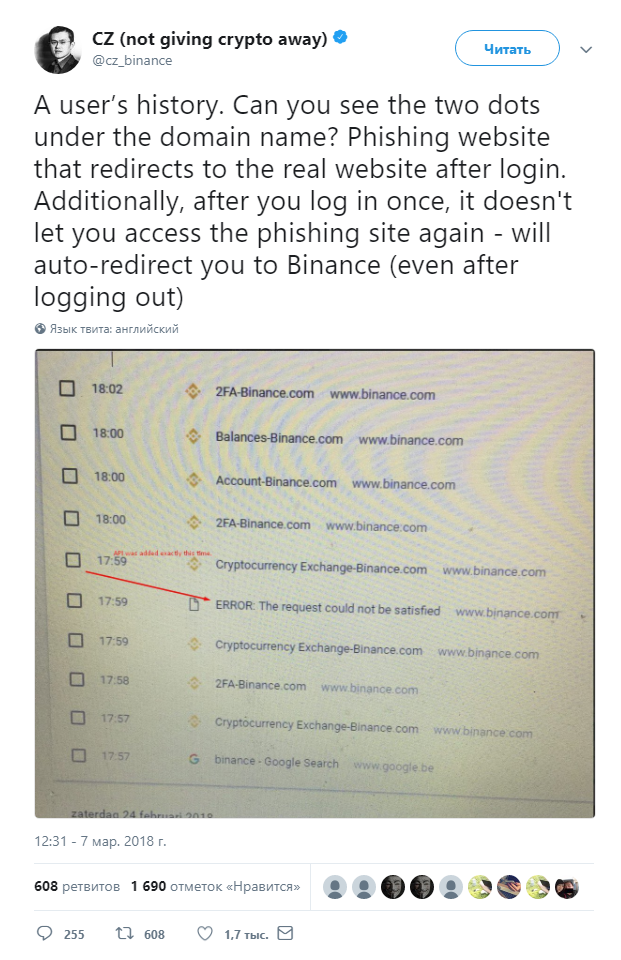
Генеральный директор Binance опубликовал в Twitter запись, в которой разъяснил принцип атаки, а также привел скриншот истории браузера, где отчетливо видна проблема с фишинговым сайтом.

«Это история браузера. Видите две точки под доменным именем? Это фишинговый сайт, перенаправляющий пользователя на реальный сайт после входа в систему. Более того, после того, как пользователь войдет в систему, получить доступ к фишинговому сайту уже не получится — вы будете автоматически перенаправлены на официальный сайт Binance (даже если выйдете из учетной записи там)», — пишет глава Binance.

Отмечается, что киберпреступники не сразу развивали активную вредоносную деятельность, предпочитая для начала работать скрытно, не вмешиваясь в функционирование скомпрометированных аккаунтов.

Они создавали ключи API для каждого скомпрометированного аккаунта, что позволило массово использовать их 7-го марта, заставив взломанные учетные записи торговать VIA/BTC, постепенно повышая цену.

Система безопасности Binance быстро (в течение двух минут) распознала нетипичное поведение и заблокировала подозрительные транзакции. После инцидента представители биржи приняли решение организовать программу выплаты вознаграждений за информацию о злоумышленниках, совершивших эту кибератаку.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru