



Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

По сообщениям специалистов IBM, в настоящее время мобильные вредоносные программы нацелены на добычу криптовалюты, которую злоумышленники пытаются получить за счет хищения средств жертв.

Несколько недель назад команда IBM обратила внимание, что троян TrickBot использует веб-инъекции, подменяя легитимные адреса адресами злоумышленника, что позволяло похищать цифровую валюту пользователей.

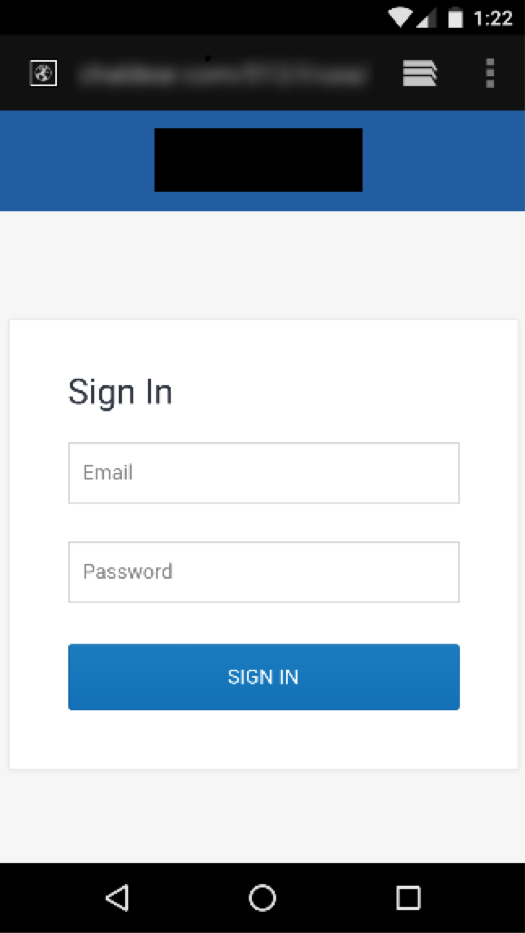
Аналогичным образом мобильные вредоносные программы теперь используют экранные наложения (оверлеи), также пытаясь заставить пользователей переводить свои средства киберпреступникам. Именно кража средств, а не использование пресловутых программ-майнеров, обусловлено тем, что использование майнеров банально неоправданно.

Во-первых, сказывается сравнительно малая мощность процессоров, установленных в мобильных устройствах, во-вторых, пользователь обнаружит майнер с большой долей вероятности, так как перегрев устройства, низкая производительность, а также стремительно разряжающийся смартфон не могут остаться незамеченными.

«Злоумышленники, специализирующиеся на заражении мобильных устройств, не устанавливают на них программы-майнеры, они скорее попытаются украсть средства жертвы. Для этого они используют технологию наложения вредоносного окна поверх легитимного приложения, что позволяет подменять адреса, на которые пользователи отправляют средства», — отмечают в IBM.

Среди подобных мобильных вредоносных программ исследователи отмечают: ExoBot, BankBot, Marcher и Mazar. Эти зловреды могут отображать жестко закодированный или динамически наложенный оверлей на окно легитимного приложения.

Таким образом, пользователи в конечном итоге раскрывают свои учетные данные злоумышленникам, которые затем могут использовать их для доступа к учетной записи жертвы. Причем это сработает даже в случае наличия двухфакторной аутентификации, так как вредонос может перехватить сообщения на зараженном устройстве.

По словам IBM, мобильные вредоносные программы нацелены на следующие виды цифровых валют: Bitcoin, Bitcoin Cash, Ethereum, Litecoin, Monero.

Подпишитесь на новости

Российский ИИ помог найти 250 пропавших детей в Новосибирской области

Городские камеры помогают не только следить за порядком, но и искать потерявшихся детей. По данным NtechLab, её видеоаналитика помогла правоохранителям найти в Новосибирской области 250 пропавших детей менее чем за полтора года.

Об этом компания сообщила ТАСС. Система FindFace Multi работает в составе комплекса «Безопасный город». Возможность поиска детей с помощью биометрии доступна жителям региона с апреля 2025 года.

Алгоритм анализирует видеопоток с камер на транспортных объектах, улицах, площадях и в госучреждениях. По словам разработчика, быстрое распознавание помогает полиции оперативно обнаруживать пропавшего ребёнка.

Здесь ИИ решает вполне конкретную задачу: помогает искать человека среди множества попавших в кадр лиц. Та же видеоаналитика используется для поиска людей, объявленных в розыск.

NtechLab утверждает, что только за 2025 год с её помощью правоохранители обнаружили в регионе более 3 тысяч правонарушителей.

Разработчик создаёт системы распознавания лиц, силуэтов, автомобилей и номерных знаков. По данным компании, её проекты реализованы более чем в 70 российских регионах и 34 странах.

Цифры приводит сама NtechLab; подробной разбивки по случаям и времени поиска в сообщении нет. При этом речь именно о помощи правоохранителям: алгоритм обрабатывает видео, а дальнейший поиск и действия остаются за людьми.

RSS: Новости на портале Anti-Malware.ru