



Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

По сообщениям специалистов IBM, в настоящее время мобильные вредоносные программы нацелены на добычу криптовалюты, которую злоумышленники пытаются получить за счет хищения средств жертв.

Несколько недель назад команда IBM обратила внимание, что троян TrickBot использует веб-инъекции, подменяя легитимные адреса адресами злоумышленника, что позволяло похищать цифровую валюту пользователей.

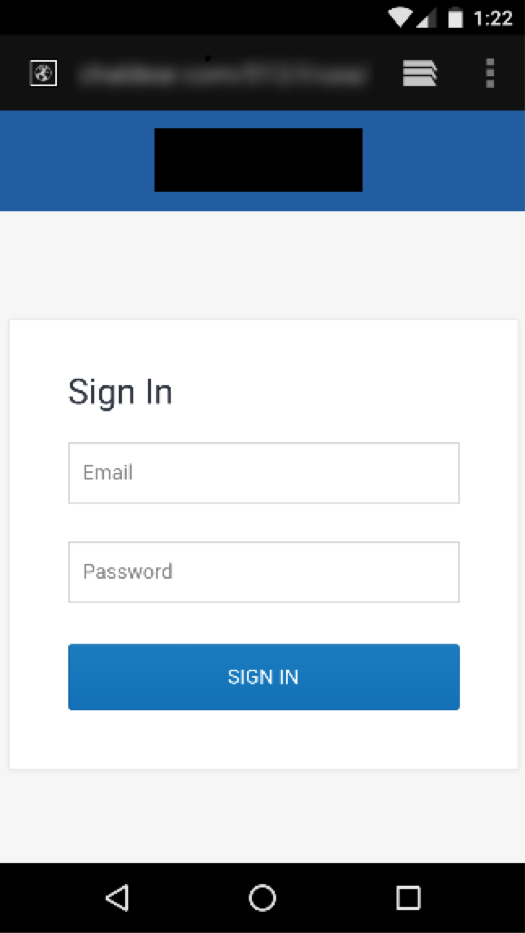
Аналогичным образом мобильные вредоносные программы теперь используют экранные наложения (оверлеи), также пытаясь заставить пользователей переводить свои средства киберпреступникам. Именно кража средств, а не использование пресловутых программ-майнеров, обусловлено тем, что использование майнеров банально неоправданно.

Во-первых, сказывается сравнительно малая мощность процессоров, установленных в мобильных устройствах, во-вторых, пользователь обнаружит майнер с большой долей вероятности, так как перегрев устройства, низкая производительность, а также стремительно разряжающийся смартфон не могут остаться незамеченными.

«Злоумышленники, специализирующиеся на заражении мобильных устройств, не устанавливают на них программы-майнеры, они скорее попытаются украсть средства жертвы. Для этого они используют технологию наложения вредоносного окна поверх легитимного приложения, что позволяет подменять адреса, на которые пользователи отправляют средства», — отмечают в IBM.

Среди подобных мобильных вредоносных программ исследователи отмечают: ExoBot, BankBot, Marcher и Mazar. Эти зловреды могут отображать жестко закодированный или динамически наложенный оверлей на окно легитимного приложения.

Таким образом, пользователи в конечном итоге раскрывают свои учетные данные злоумышленникам, которые затем могут использовать их для доступа к учетной записи жертвы. Причем это сработает даже в случае наличия двухфакторной аутентификации, так как вредонос может перехватить сообщения на зараженном устройстве.

По словам IBM, мобильные вредоносные программы нацелены на следующие виды цифровых валют: Bitcoin, Bitcoin Cash, Ethereum, Litecoin, Monero.

Подпишитесь на новости

На цифровизацию из отчислений операторов хотят выделить на 58% больше

В проекте бюджета на 2027 год на цифровые решения из резерва универсального обслуживания заложили 16,3 млрд рублей. Это на 58% больше ранее предусмотренных 10,3 млрд. Резерв пополняют операторы связи, а расходовать его средства могут далеко за пределами подключения сёл к интернету.

Как пишут «Ведомости», деньги предназначены для нацпроекта «Экономика данных» и госпрограммы «Информационное общество». На 2028 год предлагают выделить 18,6 млрд рублей вместо прежних 11,1 млрд.

При этом ставка отчислений операторов остаётся на уровне 2% от выручки. Минцифры подчёркивает: её повышение сейчас не рассматривается. Так что рост бюджетной строки сам по себе не означает введения нового сбора с телекомкомпаний.

На универсальные услуги связи — подключение малых населённых пунктов и развитие инфраструктуры — в 2027 году планируют направить 19,3 млрд рублей. Эта сумма не изменилась. Цифровым проектам добавляют, а отдельного увеличения расходов на связь для малых населённых пунктов пока не обещают.

Средства резерва могут идти на государственные информационные системы, цифровые платформы, облачную инфраструктуру, проекты ИИ и квантовые технологии.

Одновременно финансирование цифровизации из дополнительных поступлений от штрафов за нарушения ПДД на 2027 год предлагают сократить с 34,3 млрд до 21,2 млрд рублей. Поэтому прибавка из одного источника ещё не означает общего бюджетного разгона.

Аналитик «Эйлера» Владимир Беспалов допускает, что пересмотр связан с улучшением собираемости отчислений. Существенного влияния на тарифы он не ожидает.

RSS: Новости на портале Anti-Malware.ru