



Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

По сообщениям специалистов IBM, в настоящее время мобильные вредоносные программы нацелены на добычу криптовалюты, которую злоумышленники пытаются получить за счет хищения средств жертв.

Несколько недель назад команда IBM обратила внимание, что троян TrickBot использует веб-инъекции, подменяя легитимные адреса адресами злоумышленника, что позволяло похищать цифровую валюту пользователей.

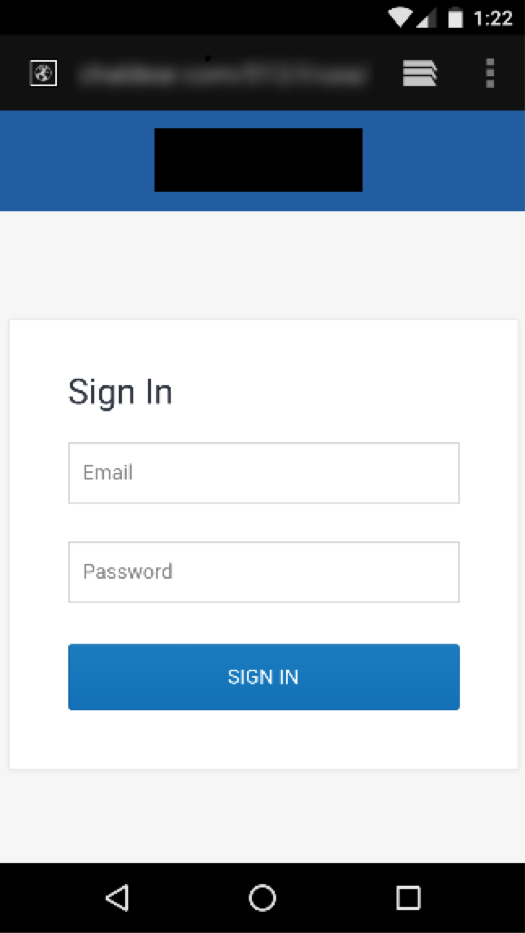
Аналогичным образом мобильные вредоносные программы теперь используют экранные наложения (оверлеи), также пытаясь заставить пользователей переводить свои средства киберпреступникам. Именно кража средств, а не использование пресловутых программ-майнеров, обусловлено тем, что использование майнеров банально неоправданно.

Во-первых, сказывается сравнительно малая мощность процессоров, установленных в мобильных устройствах, во-вторых, пользователь обнаружит майнер с большой долей вероятности, так как перегрев устройства, низкая производительность, а также стремительно разряжающийся смартфон не могут остаться незамеченными.

«Злоумышленники, специализирующиеся на заражении мобильных устройств, не устанавливают на них программы-майнеры, они скорее попытаются украсть средства жертвы. Для этого они используют технологию наложения вредоносного окна поверх легитимного приложения, что позволяет подменять адреса, на которые пользователи отправляют средства», — отмечают в IBM.

Среди подобных мобильных вредоносных программ исследователи отмечают: ExoBot, BankBot, Marcher и Mazar. Эти зловреды могут отображать жестко закодированный или динамически наложенный оверлей на окно легитимного приложения.

Таким образом, пользователи в конечном итоге раскрывают свои учетные данные злоумышленникам, которые затем могут использовать их для доступа к учетной записи жертвы. Причем это сработает даже в случае наличия двухфакторной аутентификации, так как вредонос может перехватить сообщения на зараженном устройстве.

По словам IBM, мобильные вредоносные программы нацелены на следующие виды цифровых валют: Bitcoin, Bitcoin Cash, Ethereum, Litecoin, Monero.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru