



Роскомнадзор: Мобильное приложение GetContact угрожает личным данным

Роскомнадзор: Мобильное приложение GetContact угрожает личным данным

Роскомнадзор: Мобильное приложение GetContact угрожает личным данным

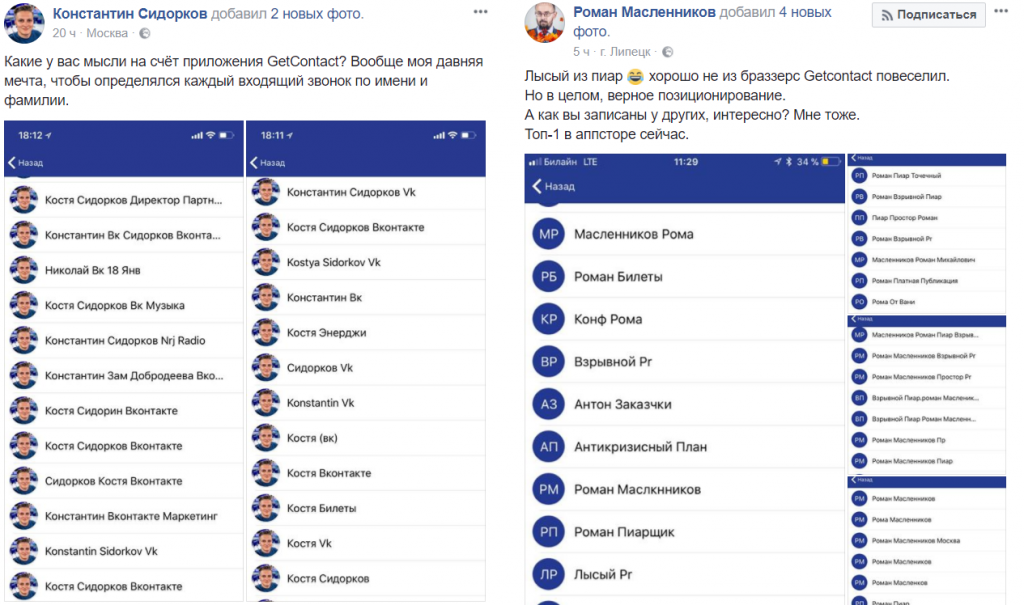
Роскомнадзор предупреждает пользователей мобильных устройств о потенциально опасном приложении, позволяющем узнать, как пользователи записаны в чужих телефонных книжках. По мнению ведомства, это угрожает сохранности личных данных.

Речь идет о мобильном приложении GetContact, которое можно загрузить для Android и iOS в Google Play и AppStore соответственно. Специалисты считают, что загружая такие приложения на свои устройства, пользователи открывают им доступ ко всей информации на устройстве.

Основная озабоченность Роскомнадзора заключается в том, что эти данные могут использовать злоумышленники, например, продавая базы контактов коллекторам, мошенникам или продавцам услуг.

Таким образом, благодаря приложению GetContact любой телефонный номер может попасть в сформированную мошенниками базу без согласия его обладателя.

Ведомство призывает пользователей быть крайне внимательными при установке сомнительных мобильных приложений, по возможности проверяя, какие разрешения требует та или иная программа.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru