



Рекомендации по исправлению брешей АСУ ТП оказались нереалистичными

Рекомендации по исправлению брешей АСУ ТП оказались нереалистичными

Рекомендации по исправлению брешей АСУ ТП оказались нереалистичными

Публичные рекомендации, описывающие уязвимости автоматизированных систем управления (АСУ), часто не показывают реального значения недостатков. К такому выводу пришли специалисты фирмы Dragos, занимающейся кибербезопасностью АСУ ТП.

Dragos проанализировали 163 источника с рекомендациями, опубликованных в прошлом году ICS-CERT, и на их основе собрали интересную статистику. В частности, компания выяснила, что исправления для почти двух третей обнаруженных уязвимостей не полностью устраняют связанные с ними риски, так как затронутые ошибками системы являются небезопасными по своему дизайну. Кроме того, в отчете компании говорится, что 85% уязвимостей могут быть впоследствии использованы в комплексных кибератаках (так называемых kill chains).

После того, как уязвимость была использована хотя бы однажды, происходит “потеря зрения” (loss of view) — это приводит к тому, что жертва не может контролировать или адекватно считывать состояние уязвленной системы. Этот процесс происходит примерно в 30% случаев эксплуатации уязвимостей.

В 29% случаев использование злоумышленниками ошибок приводит к “потере контроля” (loss of control), что предотвращает любые изменения состояния системы. Примерно в таком же проценте случаев эксплуатация уязвимостей приводит к потере контроля и зрения одновременно. Такие уязвимости располагаются в ядре традиционных сетей управления, поэтому значительная доля брешей АСУ ТП может приводить к серьезным операционным последствиям.

Многие из недостатков, описанные в рекомендациях, затрагивают продукты, расположенные далеко от периметра сети операционных технологий (OT), что делает их эксплуатацию менее вероятной. Только 15% рекомендаций описывают уязвимости в компонентах, расположенных очень близко к периметру сети. Например, OPC-серверы, брандмауэры, продукты VPN и сотовые шлюзы часто напрямую доступны из рабочей сети и даже через интернет, что делает их более уязвимыми для кибератаки. 

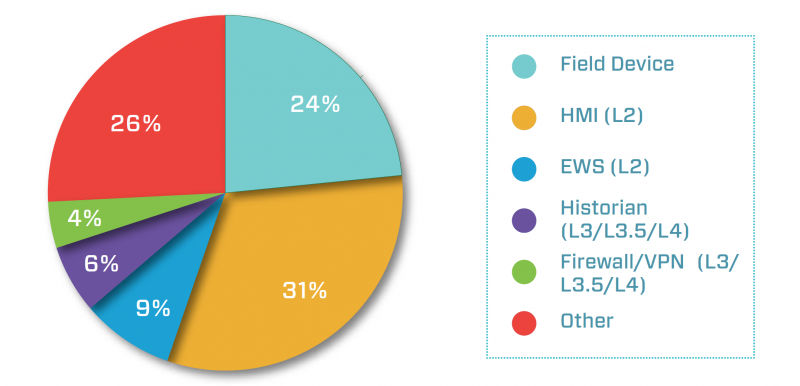
Примерно одна четверть недостатков воздействует на устройства, а 31% влияет на использование человеко-машинных интерфейсов.

ICS vulnerabilities

Dragos также опровергли общепринятое мнение, согласно которому большинство уязвимостей АСУ ТП обнаруживаются в демо или бесплатных версиях ПО, а не в реальных системах управления. Исследователи компании выяснили, что 63% прошлогодних недостатков, связанных с АСУ ТП, повлияли на программное обеспечение или железо, которые не могли быть получены бесплатно.

Кроме того, анализ фирмы показал, что 72% публичных рекомендаций, описывающих недостатки АСУ ТП, не дают адекватных альтернативных решений. Согласно Dragos, рекомендации по использованию VPN такими альтернативами считаться не могут. 


Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru