



Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Эксперты из Массачусетского технологического института (МТИ) и Гарварда представили систему, которая способна повысить конфиденциальность приватного серфинга. Получившая имя Veil система опирается на шифрование данных при посещении сайта.

«После завершения работы приватного сеанса браузер должен удалить все данные на стороне клиента. К сожалению, реализация режима частного просмотра по-прежнему позволяет чувствительной информации проникать в другие хранилища, например, в файл подкачки», — объясняют специалисты.

«Браузеры используют файловую систему или базу данных SQLite для временного хранения информации, связанной с приватными сеансами, эти данные часто не полностью удаляются при завершении приватного сеанса. Таким образом, злоумышленник может извлечь конфиденциальную информацию из файла подкачки, в котором она хранится в открытом виде».

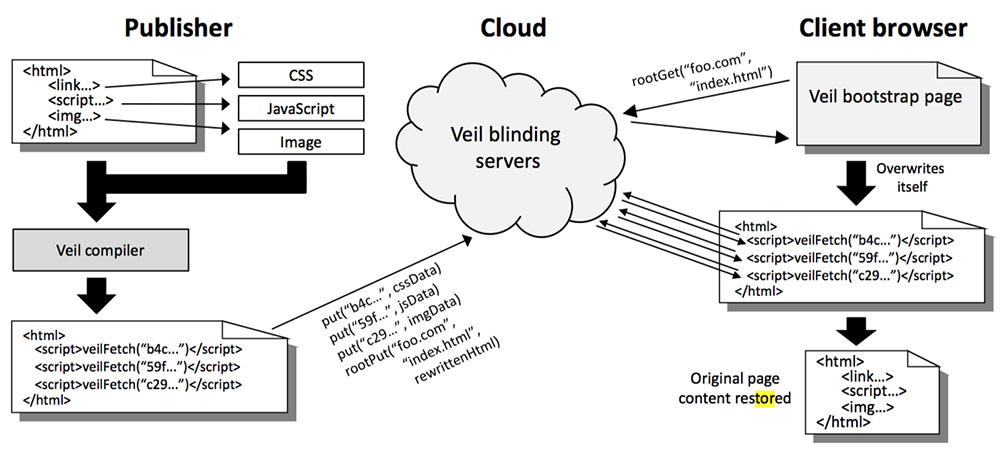
Чтобы решить эту проблему была разработана система Veil, своего рода фреймворк, который сводит к минимуму возможные утечки данных при использовании приватного режима просмотра. У системы есть свои нюансы — для ее работы владелец сайта должен добавить специальный компилятор, который обеспечит совместимость системы с просматриваемым контентом.

Как отмечают эксперты, задача Veil заключается в загрузке страницы, которую приватно посещает пользователь, на специальные сервера, которые затем будут передавать браузеру информацию на странице. Уточняется, что при каждом новом обращении сервера будут немного менять страницу, визуально пользователи не заметят изменений, однако они будут присутствовать в коде. Такой механизм помешает злоумышленникам выяснить, какую именно страницу посещал пользователь.

Помимо этого, был предусмотрен режим повышенной приватности, в ходе которого браузер пользователя будет получать не исходный код страницы, а изображения элементов, отрисованные на стороне сервера.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru