



Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

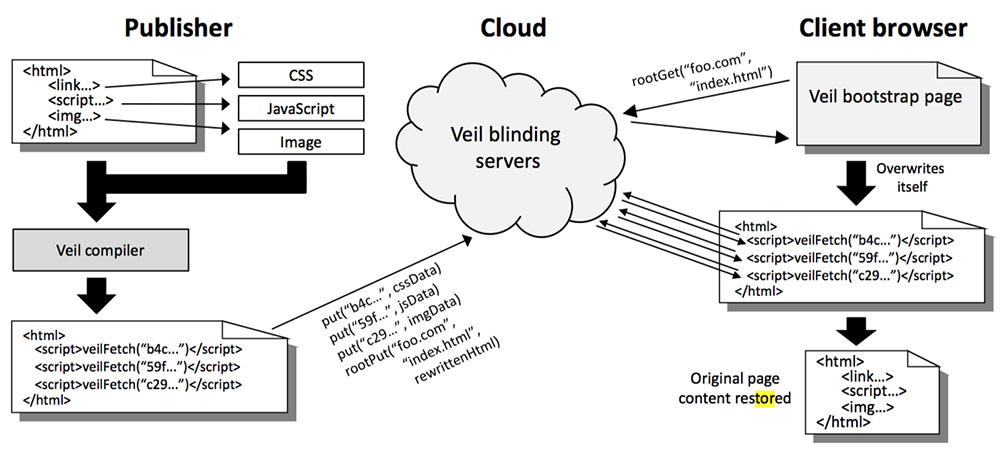
Эксперты из Массачусетского технологического института (МТИ) и Гарварда представили систему, которая способна повысить конфиденциальность приватного серфинга. Получившая имя Veil система опирается на шифрование данных при посещении сайта.

«После завершения работы приватного сеанса браузер должен удалить все данные на стороне клиента. К сожалению, реализация режима частного просмотра по-прежнему позволяет чувствительной информации проникать в другие хранилища, например, в файл подкачки», — объясняют специалисты.

«Браузеры используют файловую систему или базу данных SQLite для временного хранения информации, связанной с приватными сеансами, эти данные часто не полностью удаляются при завершении приватного сеанса. Таким образом, злоумышленник может извлечь конфиденциальную информацию из файла подкачки, в котором она хранится в открытом виде».

Чтобы решить эту проблему была разработана система Veil, своего рода фреймворк, который сводит к минимуму возможные утечки данных при использовании приватного режима просмотра. У системы есть свои нюансы — для ее работы владелец сайта должен добавить специальный компилятор, который обеспечит совместимость системы с просматриваемым контентом.

Как отмечают эксперты, задача Veil заключается в загрузке страницы, которую приватно посещает пользователь, на специальные сервера, которые затем будут передавать браузеру информацию на странице. Уточняется, что при каждом новом обращении сервера будут немного менять страницу, визуально пользователи не заметят изменений, однако они будут присутствовать в коде. Такой механизм помешает злоумышленникам выяснить, какую именно страницу посещал пользователь.

Помимо этого, был предусмотрен режим повышенной приватности, в ходе которого браузер пользователя будет получать не исходный код страницы, а изображения элементов, отрисованные на стороне сервера.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru