



Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Эксперты из Массачусетского технологического института (МТИ) и Гарварда представили систему, которая способна повысить конфиденциальность приватного серфинга. Получившая имя Veil система опирается на шифрование данных при посещении сайта.

«После завершения работы приватного сеанса браузер должен удалить все данные на стороне клиента. К сожалению, реализация режима частного просмотра по-прежнему позволяет чувствительной информации проникать в другие хранилища, например, в файл подкачки», — объясняют специалисты.

«Браузеры используют файловую систему или базу данных SQLite для временного хранения информации, связанной с приватными сеансами, эти данные часто не полностью удаляются при завершении приватного сеанса. Таким образом, злоумышленник может извлечь конфиденциальную информацию из файла подкачки, в котором она хранится в открытом виде».

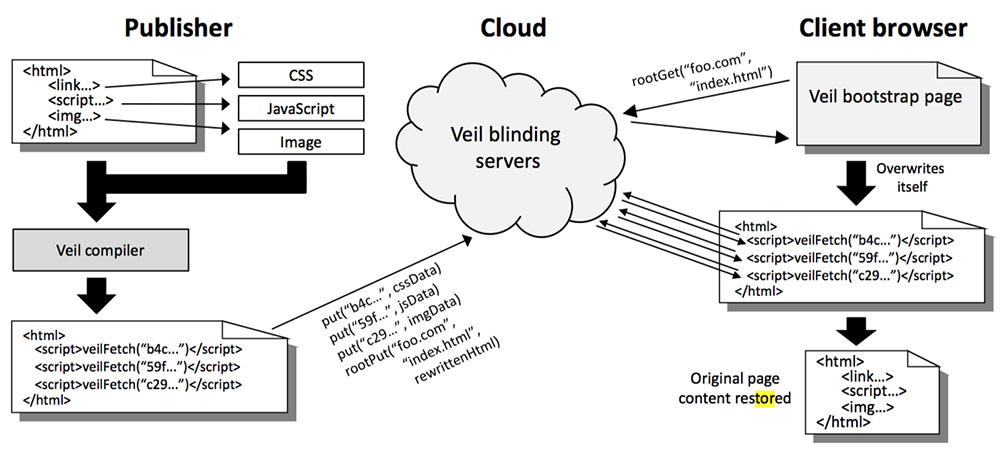
Чтобы решить эту проблему была разработана система Veil, своего рода фреймворк, который сводит к минимуму возможные утечки данных при использовании приватного режима просмотра. У системы есть свои нюансы — для ее работы владелец сайта должен добавить специальный компилятор, который обеспечит совместимость системы с просматриваемым контентом.

Как отмечают эксперты, задача Veil заключается в загрузке страницы, которую приватно посещает пользователь, на специальные сервера, которые затем будут передавать браузеру информацию на странице. Уточняется, что при каждом новом обращении сервера будут немного менять страницу, визуально пользователи не заметят изменений, однако они будут присутствовать в коде. Такой механизм помешает злоумышленникам выяснить, какую именно страницу посещал пользователь.

Помимо этого, был предусмотрен режим повышенной приватности, в ходе которого браузер пользователя будет получать не исходный код страницы, а изображения элементов, отрисованные на стороне сервера.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru