



Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

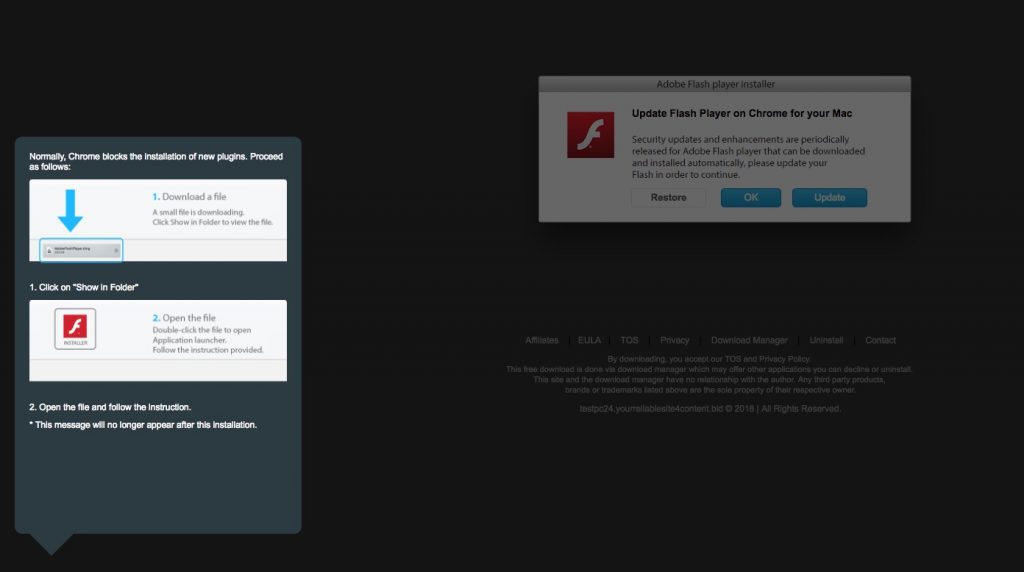
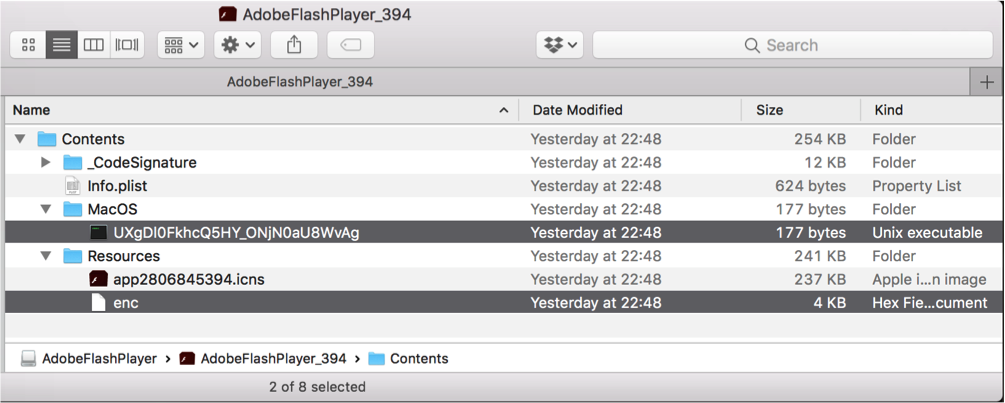
В минувшие выходные исследователи Intego обнаружили несколько вариантов нового вредоноса для macOS, получившего имя OSX/Shlayer. Этот новый зловред использует уникальную технику. OSX/Shlayer маскируется под обновление для Adobe Flash Player, в чем нет ничего нового, однако вредоносная программа также использует необычный метод загрузки дополнительного контента.

Специалисты Intego сообщают, что OSX/Shlayer распространяется через сайты обмена файлами BitTorrent, предлагая скачать обновление Flash Player в тот момент, когда пользователь пытается выбрать magnet-ссылку для загрузки.

После установки в системе OSX/Shlayer использует сценарии оболочки для загрузки дополнительных вредоносных или рекламных программ на зараженное устройство. При этом вредонос делает это в фоновом режиме, чтобы пользователь ничего не заподозрил.

Проще говоря, OSX/Shlayer ведет себя как стандартный дроппер, загружая на скомпрометированный компьютер вредоносную программу OSX/MacOffers (она же BundleMeUp, Mughthesec и Adload), а также рекламную программу OSX/Bundlore в качестве дополнительного пейлоада.

Специалисты выделяют три разновидности OSX/Shlayer: OSX/Shlayer.A, OSX/Shlayer.B и OSX/Shlayer.C. Различаются они по следующим критериям:

  • OSX/Shlayer.A использует два подписанных сценария оболочки.
  • OSX /Shlayer.B использует один подписанный скрипт и одно неподписанное приложение Mach-O.
  • OSX/Shlayer.C использует один подписанный скрипт.

Основная задача OSX/Shlayer — установить рекламные программы на зараженный Mac.

Напомним, что ранее мы писали о том, что троян для Mac Coldroot несколько лет оставался незамеченным.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru